
日本大型出版業者講談社於2026年7月底爆發資料外洩事件,其郵件系統遭入侵,導致3,812比個資外洩,包括電子郵件地址與部分員工姓名;這樁事件的起因是講談社員工點開偽裝成業務合作夥伴的釣魚信,並在假網站輸入個人身分資訊。
典型釣魚信件及假冒網站詐騙模式
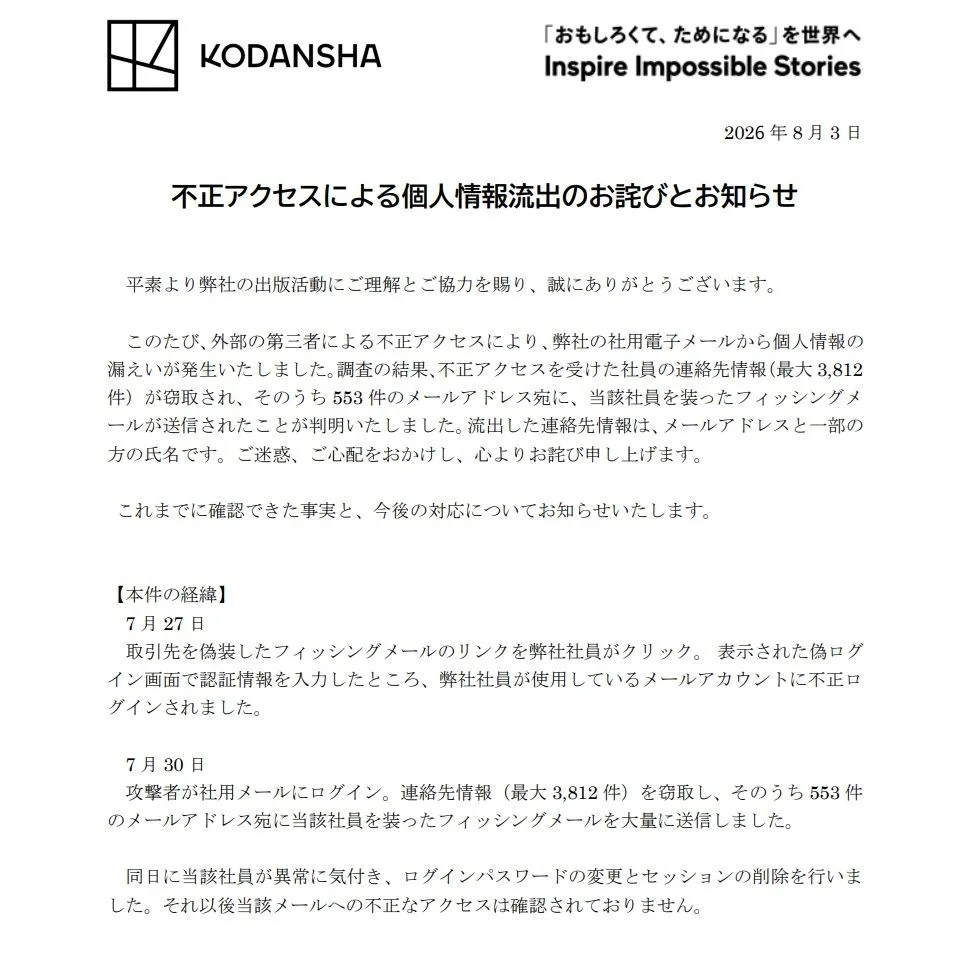
根據講談社的自我揭露,講談社一名員工在2026年7月27點開釣魚信件中的連結,並在偽裝的登錄畫面輸入身分驗證資訊,於7月30日攻擊者透過釣魚網站的資訊登入該員工帳號,除了竊取3,812筆聯絡資料外,並透過該信箱向553個郵件信箱發送大量釣魚信;該名員工在當天發現異常並修改登入密碼,後續未再發生信箱被登入的現象。
講談社已將受影響的信箱用戶發送郵件,交代可能洩漏的個資、可採取的措施,同時已根據日本個資保護法向委員會完成報告;講談社表示將調查事件發生原因並遏止再次發生類似狀況。