ubuntuusers.de

Neueste Artikel

gestern

Firefox fĂŒr den Desktop sowie Android besitzt eine kostenlose VPN-Integration. Normalerweise gibt es hierfĂŒr ein Nutzungslimit von 50 GB pro Monat. Dieses entfĂ€llt bis zum 31. Januar 2027.

Firefox besitzt eine kostenlose VPN-Integration fĂŒr Windows, macOS, Linux sowie Android. Eine VPN-Integration fĂŒr iOS befindet sich in Entwicklung. Dabei stehen 50 GB pro Monat zur VerfĂŒgung, um die echte IP-Adresse zu verbergen und den Internetverkehr ĂŒber einen sicheren Proxy-Server zu leiten. Die Nutzung wird an jedem Monatsersten zurĂŒckgesetzt. Einzige Voraussetzung ist ein kostenfreies Mozilla-Konto.

Ab sofort und bis zum 31. Januar 2027 entfÀllt das Nutzungslimit. Firefox-Nutzer können das VPN in der Zeit also unbegrenzt verwenden.

Ab dem 1. Februar 2027 wird dann wieder das Nutzungslimit von 50 GB pro Monat greifen. Wer dauerhaft unlimitierten Zugang, eine Auswahl aus ca. 500 Servern in ĂŒber 30 LĂ€ndern und einen systemweiten Schutz haben möchte, der nicht nur in Firefox greift, findet mit dem kostenpflichtigen Mozilla VPN eine Lösung.

Der Beitrag Kostenloses VPN in Firefox: Bis Januar 2027 unlimitierte Bandbreite erschien zuerst auf soeren-hentzschel.at.

Es gibt unterschiedliche Arten und Weisen in einer Konsole den Bildschirm zu leeren oder zu löschen. Hier sind die gÀngigen Methoden und die feinen Unterschiede.

Strg+L (Tastenkombination)

Strg+l

Dies ist die schnellste und am hĂ€ufigsten verwendete Methode. Die Wirkung entspricht im Wesentlichen dem Befehl clear: Der Bildschirm wird nach oben gescrollt, um Platz fĂŒr neue Eingaben zu schaffen.

Der entscheidende Punkt ist, dass der vorherige Inhalt nicht gelöscht wird - du kannst mit der Maus oder PageUp nach oben scrollen, um die zuvor ausgegebenen Befehle und Ergebnisse weiterhin anzuzeigen.

clear (Befehl)

clear

Dies ist der Standardbefehl zum Leeren des Bildschirms. In vielen Terminal-Emulatoren ist die Wirkung mit Strg+L identisch, und der Verlauf kann weiterhin angezeigt werden. Es gibt jedoch kleine Unterschiede: Einige Terminal-Emulatoren (KDE) löschen beim AusfĂŒhren von clear auch den Scrollback-Puffer, sodass du nicht mehr nach oben scrollen kannst.

Warum ist das so?

Moderne clear Versionen, ab 2013 aus dem Paket ncurses, senden eine spezielle Escape-Sequenz (\033[3J), die von der Konsole als „auch den Scrollback-Puffer löschen" interpretiert wird. \033[2J löscht nur den Bildschirm. Mit einem vorangehendem \033[H wird der Cursor in die oberste Zeile platziert.

echo -e "\033[H\033[2J"

Doppeltes clear

clear && clear

Liegt der klassische clear Befehl vor, der den Puffer nicht löscht, dann kannst du den Puffer trotzdem löschen, wenn du direkt danach nochmal den clear Befehl aufrufst. Zum Beispiel clear && clear.

Dennoch ist dies schneller als reset und fĂŒr den tĂ€glichen Gebrauch ausreichend.

reset (Befehl)

reset

Dies ist eine „grĂŒndliche" Reparaturmaßnahme. Es löscht nicht nur den Bildschirm, sondern setzt den internen Zustand des Terminals vollstĂ€ndig zurĂŒck. Wenn dein Terminal „verrĂŒcktspielt" (z. B. Zeichen an falschen Positionen erscheinen, die Eingabetaste nicht in eine neue Zeile springt oder die Schriftfarbe durcheinander ist), korrigiert reset diese Probleme. Da das Terminal neu initialisiert werden muss, ist die AusfĂŒhrung langsamer als bei den beiden anderen Methoden.

Hinweis: Die AusfĂŒhrung von reset kann dazu fĂŒhren, dass du nicht mehr nach oben scrollen kannst, um den vorherigen Verlauf anzuzeigen.

tput(Befehle)

Was ist tput

tput ist ein Werkzeug mit Parametern und sogenannten Capability Codes zur Steuerung von Terminal-FĂ€higkeiten.

Parameter

  • -T: Gibt den Terminaltyp an und ĂŒberschreibt die Umgebungsvariable TERM. In den meisten FĂ€llen ist dies nicht erforderlich.
  • -S: Ermöglicht die Eingabe mehrerer Capability Codes ĂŒber die Standardeingabe (einer pro Zeile), was fĂŒr die Stapelverarbeitung geeignet ist.
  • -x: Eine Option der ncurses-Version, die speziell verhindert, dass tput clear den Scrollback-Puffer löscht (relevant fĂŒr dein vorheriges Problem).

Capability Modes

Die Capability Modes oder FĂ€higkeitscodes sind keine Befehlszeilenoptionen im eigentlichen Sinne, sondern die an tput ĂŒbergebenen „Parameter", z. B. tput clear, tput cup 10 10, tput bold mit denen Eigenschaften auf dem Bildschirm wie z.B. Schriftfarbe oder Hintergrund verĂ€ndert werden können. Eine vollstĂ€ndige Liste findest du in der Manpage von terminfo(5).

Die offizielle Referenz ist die Manpage terminfo(5) - man 5 terminfo.

  • Bildschirm & Cursor: clear, cup, home, civis, cnorm, sc, rc, cols, lines
  • Textattribute: bold, dim, smul, rmul, rev, blink, sgr0
  • Farben (ANSI): setaf, setab
  • Löschen & EinfĂŒgen: el, el1, ed, ech, ich, il, dch, dl

Das ist nur ein Ausschnitt. Eine vollstÀndige Liste aller Terminfo-Capability-Codes befindet sich in der Terminfo-Datenbank, die hunderte von FÀhigkeiten (boolesche, numerische und String-Capabilities) definiert, die zudem je nach Terminaltyp und Implementierung variieren.

Die Terminfo-Datenbank ist eine Datei, die in lesbarer Form (*.src) und in kompilierter Form (*.tic) in den Verzeichnissen /usr/share/terminfo/ oder /lib/terminfo/ vorliegt. Jedes Terminal hat dort eine eigene Datei z.B. /usr/share/terminfo/v/vt100). Das Terminal ruft die entsprechende Funktion auf und das darunter liegende ncurses schaut dann in dieser compilierten Datei nach, welche Escape Sequenzen dafĂŒr passen.

tput clear

tput clear

tput clear: Funktional Àquivalent zum Standardbefehl clear, leert den Bildschirm, der Verlauf bleibt in der Regel erhalten.

tput reset

tput reset

tput reset funktioniert Ă€hnlich wie reset (setzt den Terminalzustand zurĂŒck), aber mit einem kleinen Unterschied:

Der Standardbefehl reset (ohne tput) enthÀlt eine Verzögerung von etwa 1 Sekunde zur KompatibilitÀt mit alten Terminals, wÀhrend tput reset diese Verzögerung nicht hat und schneller reagiert.

Escape-Sequenzen

echo -e "\033c"
printf "\033c"

echo -e "\033c" oder printf "\033c": Dies ist eine fest codierte Escape-Sequenz, deren Effekt dem harten Reset eines Terminals entspricht (Àhnlich tput reset). Da tput die Terminfo-Datenbank nachschlÀgt, in der dies fest codiert ist, kann es sein, dass es in exotischen Terminals eventuell nicht funktioniert.

stty sane (Rettung bei fehlerhafter Anzeige)

stty sane

Manchmal ist das Terminal nicht „schmutzig", sondern der Modus wurde verstellt (z. B. nach versehentlichem cat einer BinĂ€rdatei, sodass die Eingabetaste nicht mehr funktioniert oder Zeichen nicht angezeigt werden).

Dieser Befehl leert nicht den Bildschirm, sondern setzt die Terminal-Einstellungen (wie Zeilenumbruch, Echo-Modus) auf ein „normales" Standardverhalten zurĂŒck. Wenn dein Terminal „verrĂŒcktspielt" und reset zu langsam ist, kannst du zuerst stty sane versuchen, um die grundlegende Eingabe- und Anzeigelogik wiederherzustellen.

setterm -reset

setterm -reset

Dies ist ein weiteres Werkzeug zur Terminal-Steuerung, dessen Reset-Funktion tput reset Ă€hnelt. Der Vorteil liegt darin, dass die Optionsnamen intuitiver sind (z. B. -reset), aber es ist ein Linux-spezifisches Werkzeug und keine POSIX-Standardisierung, weshalb es auf Nicht-Linux-Systemen (wie BSD, macOS) normalerweise nicht verfĂŒgbar ist. Es ist ein util-linux-Paket: setterm.

10. November 2026

Mozilla hat Firefox 160 fĂŒr Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen.

Download Mozilla Firefox fĂŒr Microsoft Windows, Apple macOS und Linux

Neuerungen von Firefox 160

Wiedergabegeschwindigkeit fĂŒr Bild-im-Bild-Videos

Im Bild-im-Bild-Modus lĂ€sst sich ab sofort die Wiedergabegeschwindigkeit einstellen. Zur Auswahl stehen Geschwindigkeiten zwischen 0,25-fach und 2-fach. Die entsprechende SchaltflĂ€che erscheint allerdings nur, wenn das Bild-im-Bild-Fenster mindestens eine mittlere GrĂ¶ĂŸe hat.

Websites in Mini-Fenstern anzeigen

In Anlehnung an den Bild-im-Bild-Modus fĂŒr Websites fĂŒhrt Mozilla eine neue Funktion ein, die es ermöglicht, einen Tab oder einen ausgewĂ€hlten Bereich einer Website in ein kleines Fenster auszulagern, welches dauerhaft im Vordergrund bleibt. Damit lĂ€sst sich beispielsweise eine Anleitung, ein Chat oder ein anderer Inhalt im Blick behalten, wĂ€hrend in einem anderen Fenster gearbeitet wird.

Lokale Spracherkennung fĂŒr Websites in 40 Sprachen

Firefox 160 unterstĂŒtzt die SpeechRecognition-Schnittstelle der Web Speech API. Damit können Websites Sprache in Echtzeit in Text umwandeln lassen, beispielsweise fĂŒr eine Spracheingabe.

Die Spracherkennung erfolgt dabei vollstĂ€ndig lokal auf dem GerĂ€t und nicht ĂŒber einen Cloud-Dienst. HierfĂŒr muss zunĂ€chst ein entsprechendes KI-Modell heruntergeladen werden. UnterstĂŒtzt werden rund 40 Sprachen, darunter auch Deutsch. Nach dem Download kann die Spracherkennung auch ohne Internetverbindung genutzt werden.

Die Funktion kann ĂŒber die KI-Einstellungen von Firefox gesteuert werden. Heruntergeladene Modelle lassen sich außerdem ĂŒber die Add-on-Verwaltung entfernen.

Mehr Sicherheit fĂŒr Firefox-Nutzer

Auch in Firefox 160 wurden wieder einige SicherheitslĂŒcken geschlossen. Alleine aus GrĂŒnden der Sicherheit ist ein Update auf Firefox 160 daher fĂŒr alle Nutzer dringend empfohlen. Auch OpenAI hat mit seinem neuen Modell GPT-6 Cyber wieder zum Finden zahlreicher SicherheitslĂŒcken beigetragen.

Ab Firefox 160 mĂŒssen auch Wörterbuch-Erweiterungen signiert sein. Damit schließt Mozilla eine bisherige Ausnahme von der Signaturpflicht fĂŒr Firefox-Erweiterungen.

Sonstige Neuerungen von Firefox 160

EintrÀge aus der Chronik können jetzt per Drag and Drop aus der Sidebar in die Tableiste gezogen werden, um sie in einem neuen Tab zu öffnen.

Bei Verwendung vertikaler Tabs wurde der Abstand zwischen den Tabs im kompakten Modus reduziert, sodass mehr Tabs gleichzeitig sichtbar sind.

Websites, die wiederholt um Erlaubnis bitten, bestimmte Links wie beispielsweise E-Mail-Adressen (mailto:) in einer anderen Anwendung zu öffnen, können ĂŒber eine neue Option dauerhaft blockiert werden. Die blockierten Websites lassen sich anschließend ĂŒber die Firefox-Einstellungen verwalten.

Beim Speichern von Websites als PDF bleiben mathematische Formeln, die mittels MathML ausgezeichnet sind, jetzt fĂŒr Hilfstechnologien wie Screenreader zugĂ€nglich.

Außerdem unterstĂŒtzt Firefox jetzt die Wiedergabe von Matroska-Dateien (MKV) mit FLAC-, MP3- oder PCM-Audiospuren.

Firefox auf macOS verwendet fĂŒr die Darstellung von WebGL-Inhalten jetzt Apples Grafikschnittstelle Metal. Dies kann auf manchen Websites die Performance verbessern.

Unter macOS 27 hat Mozilla den Import von Daten aus anderen Browsern verbessert. Firefox versucht nicht mehr, ohne vorherige Freigabe auf geschĂŒtzte Daten anderer Browser zuzugreifen, was unter UmstĂ€nden eine entsprechende Systemwarnung auslösen konnte. Auch der Dialog zur Freigabe des Datenzugriffs wurde vereinfacht.

Die Funktion zur automatischen Organisation und Benennung zusammengehöriger Tabs innerhalb der „Intelligenten Fenster“, welche weiterhin schrittweise ausgerollt werden, unterstĂŒtzt jetzt auch Französisch.

Unter Windows wurde die beim Start von Firefox kurzzeitig sichtbare, vereinfachte BrowseroberflÀche an die Rundungen des neuen Nova-Designs angepasst.

DarĂŒber hinaus gab es diverse Korrekturen und Optimierungen, welche in den offiziellen Release Notes nĂ€her beschrieben werden. Unter anderem wurde der Kontrast zwischen dem Domainnamen und dem Rest der Adresse erhöht, sodass die tatsĂ€chlich besuchte Website besser erkennbar ist.

Verbesserungen der Webplattform lassen sich in den MDN web docs nachlesen.

Der Beitrag Mozilla veröffentlicht Firefox 160 erschien zuerst auf soeren-hentzschel.at.

6. November 2026

Im Rahmen meiner jĂ€hrlichen Steuererstattung kaufe ich mir meist etwas, was ich normalerweise nicht kaufen wĂŒrde. Dieses Jahr bin ich etwas frĂŒher dran als sonst. Es ist ein Trackball geworden. Ich möchte aber auch meine Maus angeschlossen lassen und immer nur das gewĂŒnschte GerĂ€t aktivieren, das ich nutzen will.

Gleich vorweg, diese Lösung funktioniert nur unter Plasma mit KWin und Wayland. Weiterhin werden busctl (systemd) und qdbus6 (qt6-tools) verwendet.

#!/usr/bin/env bash
# SPDX-License-Identifier: AGPL-3.0-or-later
# Copyright (C) 2026 
#
# Maus/Trackball umschalten unter KDE Plasma 6 (Wayland).
# Lizenz: AGPL-3.0 oder spÀter, https://www.gnu.org/licenses/agpl-3.0.html
#
# Braucht bash >= 4.4, qdbus6 (oder qdbus-qt6) und busctl.
#
# GerÀtenamen unten anpassen oder per Umgebung setzen:
#   MAUS='...' TRACKBALL='...' ./geraete-umschalten.sh [maus|trackball|beide|toggle]
#
# Namen der eigenen GerÀte:
#   for d in $(qdbus6 org.kde.KWin /org/kde/KWin/InputDevice \
#           org.kde.KWin.InputDeviceManager.devicesSysNames); do
#       echo "$d: $(qdbus6 org.kde.KWin /org/kde/KWin/InputDevice/$d \
#           org.freedesktop.DBus.Properties.Get org.kde.KWin.InputDevice name)"
#   done

set -euo pipefail

MAUS=${MAUS:-'Kingsis Peripherals ZOWIE Gaming mouse'}
TRACKBALL=${TRACKBALL:-'HUGE PLUS HUGE PLUS'}

die() { echo "Fehler: $*" >&2; exit 1; }

(( BASH_VERSINFO[0] > 4 || (BASH_VERSINFO[0] == 4 && BASH_VERSINFO[1] >= 4) )) \
    || die "bash >= 4.4 benötigt"

case ${1:-toggle} in
    maus|mouse) mode=maus ;;
    beide|both) mode=beide ;;
    trackball|toggle) mode=${1:-toggle} ;;
    *) echo "Verwendung: ${0##*/} [maus|trackball|beide|toggle]" >&2; exit 2 ;;
esac

qdbus=$(command -v qdbus6 || command -v qdbus-qt6) || die "qdbus nicht gefunden"
command -v busctl >/dev/null || die "busctl nicht gefunden"

path=/org/kde/KWin/InputDevice

prop() {
    "$qdbus" org.kde.KWin "$path/$1" org.freedesktop.DBus.Properties.Get \
        org.kde.KWin.InputDevice "$2"
}

set_enabled() {
    local state=$1 dev
    shift
    for dev; do
        busctl --user set-property org.kde.KWin "$path/$dev" \
            org.kde.KWin.InputDevice enabled b "$state" \
            || die "$dev konnte nicht umgeschaltet werden"
    done
}

devs=$("$qdbus" org.kde.KWin "$path" org.kde.KWin.InputDeviceManager.devicesSysNames) \
    || die "KWin-InputDevice-Schnittstelle nicht erreichbar"

maus=()
trackball=()
while read -r dev; do
    [[ $dev ]] || continue
    name=$(prop "$dev" name 2>/dev/null) || continue   # evtl. gerade abgesteckt
    case $name in
        "$MAUS") maus+=("$dev") ;;
        "$TRACKBALL") trackball+=("$dev") ;;
    esac
done <<< "$devs"

if [[ $mode == toggle ]]; then
    if (( ${#maus[@]} && ${#trackball[@]} )) && [[ $(prop "${maus[0]}" enabled) == true ]]; then
        mode=trackball
    elif (( ${#maus[@]} )); then
        mode=maus
    else
        mode=trackball
    fi
fi

case $mode in
    maus)
        (( ${#maus[@]} )) || die "Maus ($MAUS) nicht gefunden"
        set_enabled true "${maus[@]}"
        set_enabled false "${trackball[@]}"
        if (( ${#trackball[@]} )); then
            echo "Maus aktiviert, Trackball deaktiviert."
        else
            echo "Maus aktiviert, kein Trackball gefunden."
        fi
        ;;
    trackball)
        (( ${#trackball[@]} )) || die "Trackball ($TRACKBALL) nicht gefunden"
        set_enabled true "${trackball[@]}"
        set_enabled false "${maus[@]}"
        if (( ${#maus[@]} )); then
            echo "Trackball aktiviert, Maus deaktiviert."
        else
            echo "Trackball aktiviert, keine Maus gefunden."
        fi
        ;;
    beide)
        (( ${#maus[@]} + ${#trackball[@]} )) || die "weder Maus noch Trackball gefunden"
        set_enabled true "${maus[@]}" "${trackball[@]}"
        echo "Alle gefundenen GerÀte aktiviert."
        ;;
esac

Wer Verbesserungen am Script beizutragen hat, kann gerne auf https://codeberg.org/Fryboyter/rumpelkammer einen Pull Request erstellen oder mich per E-Mail oder Mastodon kontaktieren.

5. November 2026

Mit dem berĂŒhmten „Snake” als Mini-Spiel besitzt die Adressleiste von Firefox ein kleines Easter Egg. Ausgelöst kann dieses ĂŒber den integrierten Taschenrechner werden.

Die Adressleiste von Firefox besitzt eine integrierte Taschenrechner-Funktion. Seit Firefox 151 löst diese ein sogenanntes Easter Egg aus: Wird eine Rechnung eingegeben, deren Ergebnis 150 lautet, zum Beispiel 120 + 30, erscheint ein Firefox-Symbol neben dem Ergebnis.

Snake in Firefox

Per Klick darauf öffnet eine OberflĂ€che, in welcher das berĂŒhmte Mini-Spiel Snake gespielt werden kann.

Snake in Firefox

Der Beitrag Easter Egg: Snake-Spiel in Firefox erschien zuerst auf soeren-hentzschel.at.

3. November 2026

Mozilla hat mit Firefox 159.0.1 ein Korrektur- und Sicherheits-Update veröffentlicht. Dieser Artikel beschreibt die Änderungen des neuesten Updates.

Download Mozilla Firefox 159.0.1

Mit dem Update auf Firefox 159.0.1 behebt Mozilla eine SicherheitslĂŒcke.

Die Zeitzonendaten fĂŒr JavaScript-APIs wurden aktualisiert, um der Entscheidung Kubas Rechnung zu tragen, die Sommerzeit am 1. November 2026 nicht zu beenden.

Eine potenzielle Absturzursache unter Windows wurde behoben, die bei installierter Sicherheitssoftware auftreten konnte und in manchen FĂ€llen auch dazu fĂŒhrte, dass WebGL deaktiviert blieb.

Ein Problem unter Windows behoben, durch das beim Neustart von Firefox zur Installation eines Updates kurzzeitig ein Eingabeaufforderungsfenster angezeigt wurde.

Der Punkt, der auf einen Tab hinweist, der Aufmerksamkeit erfordert, war bei manchen Themes abhÀngig von der Akzentfarbe des Betriebssystems nur schwer zu erkennen.

Texte in einigen Beschreibungen der Einstellungen konnten mitten im Wort umgebrochen wurden.

Ein Problem wurde behoben, durch das die Anmeldung mittels Passkeys auf Websites fehlschlug, die Passkeys ĂŒber mehrere zusammengehörige Websites hinweg verwenden, beispielsweise Facebook und Instagram.

Außerdem wurde ein Problem unter Linux behoben, durch das auf manchen Websites, die WebGL verwenden, rote und blaue Farben vertauscht dargestellt wurden. Dies betraf unter anderem Hintergrundeffekte bei Videoanrufen.

Der Beitrag Mozilla veröffentlicht Sicherheits-Update Firefox 159.0.1 erschien zuerst auf soeren-hentzschel.at.

2. November 2026

Mit Firefox 157 hatte Mozilla unter anderem das neue „Nova“-Design an den Start gebracht. Zu den bereits angebotenen Farbvarianten kommen mit Firefox 161 auch noch „klassische“ Varianten ohne Farbverlauf in die integrierte Auswahl dazu. Darunter auch ein „OLED-Theme“.

Nova – das neue Design von Firefox 157

Mit Firefox 157 hat Mozilla eine neue Optik fĂŒr seinen Browser eingefĂŒhrt. Diese wurde intern unter dem Projektnamen „Nova“ entwickelt. Charakteristisch fĂŒr das neue Design von Firefox sind vor allem die starken Rundungen. Auch zahlreiche Icons wurden erneuert. Wo bislang Grau oder Blau als Akzentfarbe eingesetzt worden ist, setzt Mozilla nun auf Violetttöne. Und wĂ€hrend FlĂ€chen bislang einfarbig und graue Farben dominant waren, setzt Mozilla mit „Nova“ auf mehr Farbe und teilweise auch auf dezente VerlĂ€ufe. Dabei hat der Nutzer standardmĂ€ĂŸig die Auswahl zwischen jeweils zwölf hellen sowie dunklen Farbstimmungen.

Firefox 161 bringt „klassische” Themes

WĂ€hrend man sagen kann, dass das neue Design durch die Rundungen sowie Farbwahl den aktuellen Zeitgeist trifft, liegt es natĂŒrlich auf der Hand, dass es auch Nutzer gibt, welche die bisherige Optik bevorzugen. FĂŒr diese Nutzer hatte Mozilla bereits das Proton-Theme auf seiner offiziellen Erweiterungs-Plattform veröffentlicht, welches zwar nicht die Rundungen und Icons verĂ€ndert, aber zumindest farblich nahe an der bisherigen Optik ist.

Mit Firefox 161 geht Mozilla einen Schritt weiter: Zur bisherigen Standard-Auswahl kommen unter der Überschrift „Klassische Themes“ weitere elf Farbvarianten hinzu, jeweils in einer hellen und dunklen AusfĂŒhrung. Dabei entspricht die Variante „Grau“ dem bereits genannten Proton-Theme. Der Unterschied zu den bisherigen Farbvarianten: Die „klassischen” Themes setzen auf einfarbige Symbolleisten anstelle von FarbverlĂ€ufen. Wie bei den anderen Nicht-Standard-Varianten wird außerdem nicht so stark auf Violett als Akzentfarbe gesetzt.

Themes in Firefox 161

Einige Elemente auf Inhaltsseiten wie den Firefox-Einstellungen nutzen weiterhin Violett, da diese Stellen nicht durch Firefox-Themes angesprochen werden. An prominenten Stellen wie der Adressleiste, dem MenĂŒ oder diversen Panels verschwindet mit den angebotenen Farbvarianten hingegen das Violett aus Firefox.

„OLED-Theme” fĂŒr Firefox

Eines der neuen „klassischen” Themes ist ein Theme mit sogenanntem „OLED-Schwarz“. Gemeint ist damit ein Theme, welches reines Schwarz als Hintergrundfarbe verwendet.

Bei der Displaytechnik OLED leuchten die Pixel selbst. Bei reinem Schwarz bleiben die entsprechenden Pixel ausgeschaltet. Dadurch erscheinen diese FlĂ€chen vollstĂ€ndig schwarz und verbrauchen keine Energie fĂŒr die Lichterzeugung. Dunkle Themes verwenden aus Ă€sthetischen GrĂŒnden in der Regel kein reines Schwarz. Mit einem „OLED-Theme” lĂ€sst sich dieser Vorteil fĂŒr die entsprechend eingefĂ€rbten Bereiche ausnutzen.

Über 515.000 weitere Themes

Wem das nicht reicht, der findet auf addons.mozilla.org im Übrigen eine Auswahl von mehr als 515.000 kostenlosen Themes, die grĂ¶ĂŸtenteils von Drittanbietern stammen.

Der Beitrag Firefox 161 erweitert Theme-Auswahl um klassische Themes und OLED-Schwarz erschien zuerst auf soeren-hentzschel.at.

Wiki.js 3 ist da. Und es hat sich gelohnt zu warten

Stand: 01.11.2026

Nach einer langen, sehr langen Wartezeit ist Wiki.js 3 endlich erschienen, aktuell als Version 3.0.1. Und ich muss sagen: Es hat ordentlich gerappelt. Nicht nur, dass die Version 3 ĂŒberhaupt raus ist, nein, ganz viele Community-WĂŒnsche haben den Weg ins Release gefunden. Ich habe mein Upgrade hinter mir und ziehe ein erstes Fazit.

Zwei Markdown-Editoren, und der zweite ist gut fĂŒr mich

Beim Anlegen einer neuen Seite fallen sofort die Editor-Optionen auf. Oben im MenĂŒ gibt es zwei Wege, eine Seite zu schreiben:

Der erste Editor ist im Wesentlichen der alte, bewĂ€hrte Markdown-Editor, den ich von Version 2.5.x her kenne und zu schĂ€tzen gelernt habe. Wer wie ich monatelang damit gearbeitet hat, fĂŒhlt sich sofort zu Hause. Kein Umlernen nötig, die TastenkĂŒrzel sitzen noch.

Der zweite von oben, der Visual Editor, ist definitiv einen Blick wert. Wer schon immer mal ĂŒberlegt hat, wikilose Kollegen oder Familienmitglieder ans Editieren zu lassen, ohne ihnen Markdown zuzumuten, bekommt hier eine plausible Antwort. Man tippt, und dahinter entsteht Markdown. Das Konzept kenne ich von anderen Werkzeugen, hier ist es sauber umgesetzt.

Daneben gibt es mit AsciiDoc und einer Drawing-Seite (draw.io) weitere Schreib- und Zeichenwege. Das Seiten-MenĂŒ sieht inzwischen so aus:

  •  New Markdown Page
  •  New Visual Page
  •  New AsciiDoc Page
  •  New Drawing Page
  •  New Blog
  •  New Feedback Board
  •  New Live Note
  •  New Redirection
  •  Upload Media Asset

Ja, richtig gelesen: New Blog. Wiki.js 3 bringt eine eigene Blog-Funktion mit. Und ein Feedback Board. Und Live Notes. Das Projekt öffnet sich damit deutlich in Richtung "mehr als nur Wiki".

 Was jetzt von Haus aus drin ist

FĂŒr mich persönlich die erfreulichste Nachricht: Viele Dinge, die man frĂŒher selbst-stricken musste, sind jetzt eingebaut.

Sitemap-Integration. Unter 2.5.x habe ich die Sitemap per PostgreSQL-Cronjob generieren und danach per Root-Cronjob in den DocumentRoot kopieren lassen. Zwei Cronjobs, zwei Fehlerquellen, ein Skript mehr, das gepflegt werden will. Diese ganze Konstruktion kann ich jetzt entsorgen, weil die Sitemap integriert ist. Weniger eigene Skriptpflege ist fĂŒr einen Admin immer ein Gewinn.

Kommentar-Übersicht. Auch die Moderation von Kommentaren hat jetzt eine eigene Übersicht. Wer Kommentare zulĂ€sst, muss nicht mehr durch einzelne Seiten wandern.

Content Blocks: die bunten Zettelchen

Wiki.js hatte schon immer "Content Blocks" fĂŒr dynamische Inhalte, aber die Auswahl in Version 3 ist ordentlich gewachsen. 

Kurzer Überblick ĂŒber das, was out of the Box dabei ist:

Block Zweck
Badge kurzes Statuslabel im Text (Beta, New, Deprecated)
Color Farbcodes mit Farbprofil im Text
Countdown zÀhlt auf Datum und Uhrzeit herunter
Diagram zeichnet Mermaid-Diagramme (Flowchart, Sequenz, ER, Gantt 
)
Draw.io Diagramm auf Canvas, gespeichert als eigenes XML
Image Gallery Bildraster mit Lightbox
Include bindet den Inhalt einer anderen Seite ein
Index Seitenliste eines Ordners
Infobox Faktenkasten neben dem Text
KaTeX / MathJax TeX-Formeln, inklusive chemischer Gleichungen
Keyboard Shortcut TastenkĂŒrzel, gezeichnet wie echte Tasten
Kroki Diagramme ĂŒber Kroki-Server (Graphviz, D2, BPMN, Vega, TikZ 
)
Links Grid Kartenraster mit Links
Map OpenStreetMap-Einbettung
Measurement Maße und Einheiten in der Lesereinheit
Media Player Audio und Video inline
PDF Viewer PDF seitenweise im Viewer
PlantUML PlantUML-Diagramme
Progress Fortschrittsbalken im Text
QR Code QR-Code fĂŒr Link oder Text
Spoiler Inhalt hinter Aufdeck-Cover
Steps nummerierte Liste als Schrittfolge
Terminal Recording asciinema-Aufnahmen (.cast) im Terminal-Player
Timestamp Datum/Uhrzeit in der Zeitzone des Lesers
Youtube Player eingebettetes YouTube-Video

Die Blocks sind eigenstÀndige Lit-Web-Components, und wer will, kann eigene bauen. Das Diagramm-Block-Angebot allein (Mermaid, Draw.io, Kroki, PlantUML) reicht aus, um meine gesamten Infrastruktur-Zeichnungen direkt im Wiki zu behalten statt extern.

Und der Rest?

Was bleibt nach dem ersten Eindruck hĂ€ngen: viel weniger Eigenbau, mehr Methoden, Inhalte in eigenen Editoren zu erfassen, und der Umstieg fĂ€llt leicht, weil der gewohnte Markdown-Editor unverĂ€ndert an Bord ist. Der Visual Editor ist mein Kandidat fĂŒr die nĂ€chsten Wochen, den teste ich im TagesgeschĂ€ft.

Den Vergleich zwischen dem Blog hier bei Serendipity und dem neuen Wiki.js-eigenen Blog-Bereich verschiebe ich auf einen Folgeartikel, das passt hier nicht mehr in einen Artikel.

Hinweis: Ich betreibe mein Wiki.js in Docker mit eigener PostgreSQL-Instanz. Details zum Upgrade-Pfad und zu Stolperfallen beim Datenbank-Umzug folgen im zweiten Teil.


1. November 2026

Mozilla hat drei KlĂ€nge fĂŒr Firefox entwickelt. Neben KlĂ€ngen fĂŒr das Firefox-Logo und das Maskottchen Kit soll auch ein neuer Benachrichtigungston zukĂŒnftig im Browser zu hören sein.

Mozilla hat gemeinsam mit dem auf Sounddesign spezialisierten Unternehmen Sounds Like These drei neue KlĂ€nge fĂŒr Firefox entwickelt. Dabei wurden auch Firefox-Nutzer, Mitwirkende und Mozilla-Mitarbeiter aus aller Welt einbezogen. Diese wurden dazu aufgerufen, Audioaufnahmen oder Beschreibungen einzureichen, welche ihrer Meinung nach den Klang von Firefox reprĂ€sentieren. Die RĂŒckmeldungen dienten anschließend als Inspiration fĂŒr die Gestaltung der neuen KlĂ€nge.

Firefox-Logo mit Stimmen von 23 Mozilla-Mitarbeitern

Der Klang des Firefox-Logos kombiniert natĂŒrliche GerĂ€usche wie Vogelgesang und das Klopfen auf Holz mit den Stimmen von insgesamt 23 Mozilla-Mitarbeitern, die das Wort „Firefox“ aussprechen.

UrsprĂŒnglich war geplant, die Stimmen im Rahmen einer professionellen Aufnahme an einem zentralen Standort aufzuzeichnen. Um auch Mitarbeiter aus anderen Regionen berĂŒcksichtigen zu können, wurde schließlich darauf verzichtet. Stattdessen konnten die Mitarbeiter ihre Stimmen unabhĂ€ngig von ihrem Standort selbst aufnehmen.

Dabei wurden bewusst nicht sĂ€mtliche HintergrundgerĂ€usche entfernt. Auch die unterschiedlichen Akzente, Stimmlagen und zeitlichen Abweichungen zwischen den Aufnahmen sind Teil des fertigen Klangs. Auf diese Weise wollte Mozilla einen möglichst natĂŒrlichen Klang schaffen, der die Menschen hinter Firefox reprĂ€sentiert.

Klang fĂŒr das Firefox-Maskottchen Kit

Auch das Firefox-Maskottchen Kit hat einen eigenen Klang erhalten. Kit wurde im MÀrz 2026 offiziell vorgestellt und kann unter anderem bei der Einrichtung von Firefox, beim Kennenlernen neuer Funktionen oder nach einer erfolgreich geÀnderten Einstellung erscheinen.

FĂŒr den Klang von Kit wurden zunĂ€chst verschiedene AnsĂ€tze untersucht. Dazu gehörten echte TiergerĂ€usche ebenso wie abstrakte musikalische KlĂ€nge. Unter anderem wurde mit dem Schnurren einer Katze experimentiert. Dieses vermittelte zwar die gewĂŒnschte Vertrautheit, klang letztlich aber zu sehr nach einer tatsĂ€chlichen Katze.

Die endgĂŒltige Lösung basiert deshalb auf einer menschlichen Stimme, die anschließend so bearbeitet und mit weiteren KlĂ€ngen kombiniert wurde, dass sie an ein sanftes Schnurren erinnert, ohne ein bestimmtes Tier nachzuahmen.

Der Klang soll sich fĂŒr unterschiedliche Animationen und GefĂŒhlsausdrĂŒcke von Kit verwenden lassen und dabei wiedererkennbar bleiben.

Neuer Benachrichtigungston fĂŒr Firefox

Der dritte neue Klang soll mit einem zukĂŒnftigen Firefox-Update direkt in den Browser integriert werden.

Dabei handelt es sich um einen Benachrichtigungston, der möglichst unaufdringlich sein soll. Inspiriert wurde dieser unter anderem von RĂŒckmeldungen aus der Community, die das GefĂŒhl bei der Nutzung von Firefox mit dem Öffnen einer TĂŒr verglichen hatten.

Der fertige Klang besteht aus einem sanften Rauschen, das an eine sich öffnende TĂŒr erinnern soll, gefolgt von einem dezenten KlickgerĂ€usch.

Der Beitrag Mozilla entwickelt KlĂ€nge fĂŒr Firefox erschien zuerst auf soeren-hentzschel.at.

31. Oktober 2026

Was soll man noch nach diesem Monat sagen? Ich habe gerade gesehen, dass wir diesen Monat auch rĂŒckwirkend Black October nennen können. Zeit, mal den Monat Revue passieren zu lassen.

Das Thema der KI hat dem Bereich der IT-Sicherheit in den letzten Monaten echt den Rang abgelaufen, daher war ich außerordentlich ĂŒberrascht, zu sehen, dass die PHP-LĂŒcke so hohe Wellen schlug. Dass tatsĂ€chlich ein Teil des WWW abgeschaltet wurde, weil der Patch einer LĂŒcke erwartet wurde, zeigt in erster Linie, dass es einige Admins gibt, die noch schnell reagieren.

Andererseits wurde IT-Sicherheit auch vereinfacht. Wozu aufwĂ€ndiges SchlĂŒsselmanagement aufbauen, wenn die Zahl 4 auch reicht?

Es zeigt aber auch, dass wir einen Großteil der bei uns im Einsatz befindlichen Software schwer ĂŒberblicken können. Das wird insbesondere beim Blick auf den PHP-"Fix" schnell deutlich, da es sich dabei nicht nur einfach um einen geĂ€nderten Check oder Systemaufruf handelt, sondern an tausenden Stellen Teile verĂ€ndert werden mussten. NatĂŒrlich auch durch die Hilfe durch LLMs.

Wer jetzt allerdings sagt, proprietÀre Software sei ja aufgrund des fehlenden Drucks durch Transparenz so viel unsicherer, der kann beruhigt sein, denn: alle Software ist ja mittlerweile Open Source. Zumindest, wenn es nach dem Projekt "Reverse Engineer Anything" (rea) geht, das auf GitHub trendet und gerne eingesetzt wird, um Spiele zu "erweitern" oder Software zu klonen.

Bei rea bin ich auch ĂŒberrascht, aber nur, weil ich damit gerechnet hatte, dass wir schneller an diesem Punkt ankĂ€men. Software zu kompilieren ist einfach, das Kompilat zu sinnvollem Code rĂŒckzuentwickeln ist schwierig – das ist eigentlich eine der Aufgaben, wo maschinelles Lernen am besten glĂ€nzen kann. Und das tut es offenbar.

Was der letzte Monat uns aber eigentlich gezeigt hat, ist, dass KI die HĂŒrden zwischen einer Idee und ihrer Umsetzung abbaut. Und das ist das, was vielen eigentlich das Kopfzerbrechen bereitet. Bisher galt: eine Idee ist nicht viel wert, wenn man sie nicht umgesetzt bekommt. Daher lag der Burggraben ("Moat") oft in der FĂ€higkeit, etwas umzusetzen. Man musste sich keine Sorgen machen, dass jemand anderes die Idee schon vorher hatte. Aber genau das kehrt sich jetzt um. Sei es, dass Software entwickelt oder originalgetreu nachgebaut werden kann, oder dass LĂŒcken in Software gefunden werden können.

Wir leben schon in einer spannenden Welt, wo die Idee "ich möchte in das System einbrechen" jemanden schon so nah an das Ziel bringt. Und Möglichkeiten hierfĂŒr gibt es offenbar zuhauf. Das Open-Source-Argument der transparenten Entwicklung hat uns offenbar weder vor der PHP-LĂŒcke noch vor solchen Krachern wie der CVE-2026-99999 bewahrt.

Aber das gilt eben in beide Richtungen. Die gleichen Werkzeuge, die aus der Idee eines Einbruchs einen Einbruch machen, machen aus "wir sollten unseren Code aufrĂ€umen" ein tatsĂ€chliches Refactoring. Die HĂŒrde sinkt fĂŒr Angreifer wie fĂŒr Verteidiger. Nur hatten Verteidiger bisher selten die Zeit, das Budget oder schlicht die Lust dazu.

Ich bin gespannt, was der nÀchste Monat bringt. In wenigen Tagen soll aus all den öffentlichkeitswirksamen Wohltaten ein Börsengang werden. Ruhiger wird der kommende Monat vermutlich nicht. Sicherlich nicht.

28. Oktober 2026

Mozilla hat Firefox 159 fĂŒr Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen.

Download Mozilla Firefox fĂŒr Microsoft Windows, Apple macOS und Linux

Neuerungen von Firefox 159

Firefox 145 fĂŒhrte als Alternative zu about:logins eine Sidebar fĂŒr den Zugriff auf gespeicherte Zugangsdaten ein, welche in den Einstellungen des Sidebar-Launchers bislang aber zunĂ€chst manuell aktiviert werden musste. Die Passwörter-Sidebar steht ab sofort standardmĂ€ĂŸig ĂŒber den Sidebar-Launcher zur VerfĂŒgung.

Das Teilen unter macOS erfolgt nun ĂŒber den nativen macOS-Picker, der neben AirDrop, Nachrichten und anderen Apps eine Vorschau der Seite sowie die zuletzt verwendeten Kontakte anzeigt. Es können auch mehrere ausgewĂ€hlte Tabs gleichzeitig geteilt werden.

Die Option „Seite zusammenfassen“ der KI-Chatbots sendet jetzt die Adresse der Seite an den Chatbot-Anbieter statt des Seiteninhalts, sodass lange Seiten nicht mehr auf eine unvollstĂ€ndige Zusammenfassung gekĂŒrzt werden.

Intelligente Fenster, ein KI-Feature, welches derzeit noch schrittweise ausgerollt wird, können nun Seiten auf Änderungen wie zum Beispiel Preissenkungen ĂŒberwachen. Dazu muss im Chat „/watch“ eingegeben werden, um eine Überwachung einzurichten. Daraufhin sendet Firefox eine Desktop-Benachrichtigung, sobald eine Änderung gefunden wird. Die Überwachungen können ĂŒber die SchaltflĂ€che „Aufgaben“ in der Symbolleiste oder auf der Seite „about:smartwindowtasks“ verwaltet werden.

Unter macOS öffnen Apps, bei denen die Anmeldung ĂŒber den Standardbrowser erfolgt, wie beispielsweise ChatGPT, ihre Anmeldeseite nun in Firefox statt in Safari, sofern Firefox als Standardbrowser eingestellt ist.

Die Tastenkombination Strg + Shift + A (macOS: Cmd + Shift + A) durchsucht nun offene Tabs, statt about:addons zu öffnen. HierfĂŒr wurde die Tastenkombination auf Strg + Shift + F auf Windows und Linux respektive Cmd + Shift + E auf macOS geĂ€ndert. Nutzer können die Tastenkombination via about:keyboard aber wieder Ă€ndern.

Wird about:processes?groupby=tab anstelle von about:processes aufgerufen, erreicht man nun eine Ansicht der Prozessverwaltung, welche Tabs statt Prozesse auflistet.

In der Webkonsole können let-, const– und class-Variablen erneut deklariert werden, was im Website-Kontext nicht erlaubt ist, sodass ein Codeausschnitt zu Testzwecken bearbeitet und erneut ausgefĂŒhrt werden kann, ohne dass ein Fehler wegen einer erneuten Deklaration auftritt.

Auch in Firefox 159 wurden wieder mehrere SicherheitslĂŒcken geschlossen. Alleine aus GrĂŒnden der Sicherheit ist ein Update auf Firefox 159 daher fĂŒr alle Nutzer dringend empfohlen.

DarĂŒber hinaus gab es diverse Korrekturen und Optimierungen, welche in den offiziellen Release Notes nĂ€her beschrieben werden. Unter anderem wurde behoben, dass der Dateiauswahl-Dialog den letzten Ordner öffnete, in dem eine Datei gespeichert wurde, anstelle des Ordners, der zuletzt fĂŒr Uploads verwendet wurde. Auch, dass Lesezeichen nicht aus Chrome-Profilen importiert werden konnten, wenn man mit diesen in einem Google-Konto angemeldet war, wurde korrigiert.

Verbesserungen der Webplattform lassen sich in den MDN web docs nachlesen. Unter anderem unterstĂŒtzt Firefox nun scroll-gesteuerte Animationen in CSS.

Der Beitrag Mozilla veröffentlicht Firefox 159 erschien zuerst auf soeren-hentzschel.at.

27. Oktober 2026

Die MZLA Technologies Corporation hat mit Thunderbird 159 eine neue Version seines Open Source E-Mail-Clients fĂŒr Windows, Apple macOS und Linux veröffentlicht.

Neuerungen von Thunderbird 159

Mit Thunderbird 159 hat die MZLA Technologies Corporation ein Update fĂŒr seinen Open Source E-Mail-Client veröffentlicht. Taskleisten-Symbole auf Linux zeigen jetzt ungelesene E-Mails an und geben deren Anzahl im Tooltip an. Graph-Kalender werden bei der Erstellung eines neuen Kontos automatisch erkannt. Ansonsten gab es auch wieder eine ganze Reihe von Verbesserungen unter der Haube und Fehlerkorrekturen, welche sich wie immer in den Release Notes (engl.) nachlesen lassen. Auch SicherheitslĂŒcken wurden im neuesten Update wieder behoben.

Der Beitrag Thunderbird 159 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

26. Oktober 2026

Mit diesem Beitrag teile ich meine Erfahrungen mit der Inbetriebnahme einer OpenPGP–Smartcard und des Smartcard-Leser in meinem ThinkPad T14s Gen1. Ihr erfahrt, was alles zu tun war und was ich davon halte. Aber beginnen wir doch ganz am Anfang.

Motivation

Es war einmal die FrOSCon 2026. Dort sah ich am Merchandise-Stand im Foyer diese schicken OpenPGP-Smartcards und einige Karten-Lese/Schreib-GerÀte ausliegen.

Ich sprach meine Bekannten auf ihre Erfahrungen mit diesen Karten und GnuPG an, welche ĂŒberwiegend mit KopfschĂŒtteln und Stöhnen reagierten. Offenbar sind sie nicht so leicht fĂŒr etwas zu interessieren wie ich. Doch schien mir das Thema fĂŒr den Moment weniger reizvoll und ich habe das Thema erstmal vertagt.

Das Thema ließ mich jedoch nicht los und so habe ich auf der Zugfahrt nach Hause nochmal nachgelesen, was es mit GnuPG und OpenPGP auf sich hat. Denn dass ich mich zuletzt damit beschĂ€ftigt hatte, war schon eine Weile her.

Mein ThinkPad T14s Gen1 besitzt einen Smartcard-Leser, den ich bisher noch nie verwendet hatte. Dieser lachte mich geradezu an und vielleicht half noch der ein oder andere Satz von Christian und ich bestellte mir die OpenPGP Smart Card V3.4 + MiFare DESFire im FLOSS-Shop.

Inbetriebnahme von Kartenleser und Erkennen der Karte

Das kann doch nicht so schwer sein. Das ist doch schnell erledigt.

BerĂŒhmte letzte Worte unbekannter Herkunft.
~]$ gpg --card-status
gpg: selecting card failed: No such device
gpg: OpenPGP card not available: No such device

Vorstehender Code-Block zeigt, dass es nicht auf Anhieb klappte. Dann halt erstmal Fehlersuche bzw. die Suche nach Dokumentation und Anleitungen.

Der erste Fehler war schnell gefunden. Der Smartcard-Leser war im UEFI noch deaktiviert. Ich habe die Angewohnheit, alle GerĂ€te, die ich nicht regelmĂ€ĂŸig verwende, dort abzuschalten. Nachdem der Kartenleser aktiviert war, wurde er auch von Linux erkannt – von gpg jedoch nicht.

Auf der Produktseite wird folgende URL zu Anleitungen und ErklĂ€rungen zu GnuPG, Kartenlesern mit und ohne Pinpad und zur Einrichtung und Verwendung der OpenPGP-Karte verlinkt: https://wiki.datenkollektiv.net/public/gnupg/gnupg-card-howto. Leider lieferte dieser Link einen HTTP-502-Fehler zurĂŒck, als ich die Seite gebraucht hĂ€tte. Also habe ich das Sprachmodell meiner Wahl um Rat gebeten, welches mir geraten hat, doch erstmal die erforderlichen Treiber und Tools zur Nutzung des Kartenlesers zu installieren. Na gut:

~]$ sudo dnf install pcsc-lite pcsc-lite-ccid pcsc-tools
~]$ sudo systemctl enable --now pcscd.service

Leider war es damit noch nicht getan und das Sprachmodell fing langsam das Halluzinieren an. Also bediente ich mich der Suchmaschine meines geringsten Misstrauens und recherchierte auf althergebrachte Weise. Ich war schon ziemlich genervt, als ich endlich einen passenden Hinweis in der Nitrokey-Dokumentation fand. Nachdem ich diese durchgearbeitet hatte, war ich einen großen Schritt weiter:

~]$ gpg --card-status
Reader ...........: Alcor Micro AU9540 00 00
Application ID ...: D27600012401030400050000DA260000
Application type .: OpenPGP
Version ..........: 3.4
Manufacturer .....: ZeitControl
Serial number ....: 0000DA26
Name of cardholder: [not set]
Language prefs ...: de
Salutation .......: 
URL of public key : [not set]
Login data .......: [not set]
Signature PIN ....: forced
Key attributes ...: rsa2048 rsa2048 rsa2048
Max. PIN lengths .: 64 64 64
PIN retry counter : 3 0 3
Signature counter : 0
KDF setting ......: off
Signature key ....: [none]
Encryption key....: [none]
Authentication key: [none]
General key info..: [none]

Die Karte wird von gpg erkannt, ist wie erwartet noch leer und kann nun endlich benutzt werden. Die Karte ist mit einer PIN und einer Admin-PIN versehen, welche bei bestimmten Operationen bzw. zum Entsperren der Karte abgefragt werden. Beide PINs sind auf individuelle PINs zu Àndern. Sonst ist das Ganze sinnlos (siehe --change-pin).

GPG-SchlĂŒssel auf der Karte generieren

Ab hier hilft die Manpage gpg(1) weiter. Der folgende Code-Block zeigt die Abfolge von Befehlen zur Generierung von GPG-SchlĂŒsseln auf der Karte:

~]$ gpg --edit-card

Reader ...........: Alcor Micro AU9540 00 00
Application ID ...: D27600012401030400050000DA260000
Application type .: OpenPGP
Version ..........: 3.4
Manufacturer .....: ZeitControl
Serial number ....: 0000DA26
Name of cardholder: [not set]
Language prefs ...: de
Salutation .......: 
URL of public key : [not set]
Login data .......: [not set]
Signature PIN ....: forced
Key attributes ...: rsa2048 rsa2048 rsa2048
Max. PIN lengths .: 64 64 64
PIN retry counter : 3 0 3
Signature counter : 0
KDF setting ......: off
Signature key ....: [none]
Encryption key....: [none]
Authentication key: [none]
General key info..: [none]

gpg/card> admin
Admin commands are allowed

gpg/card> generate
Make off-card backup of encryption key? (Y/n) Y

Please note that the factory settings of the PINs are
   PIN = '123456'     Admin PIN = '12345678'
You should change them using the command --change-pin

Please specify how long the key should be valid.
         0 = key does not expire
        = key expires in n days
      w = key expires in n weeks
      m = key expires in n months
      y = key expires in n years
Key is valid for? (0) 
Key does not expire at all
Is this correct? (y/N) y

GnuPG needs to construct a user ID to identify your key.

Real name: Bob
Email address: bob@example.com
Comment: der Baumeister
You selected this USER-ID:
    "Bob (der Baumeister) "

Change (N)ame, (C)omment, (E)mail or (O)kay/(Q)uit? O
We need to generate a lot of random bytes. It is a good idea to perform
some other action (type on the keyboard, move the mouse, utilize the
disks) during the prime generation; this gives the random number
generator a better chance to gain enough entropy.
rogpg: Note: backup of card key saved to '/home/jkastning/.gnupg/sk_9C88B267003429CB.gpg'
gpg: revocation certificate stored as '/home/jkastning/.gnupg/openpgp-revocs.d/2B3FFC727504AFFAEF0C50C080B662D727FEFF5F.rev'
public and secret key created and signed.

pub   rsa2048 2026-10-23 [SC]
      2B3FFC727504AFFAEF0C50C080B662D727FEFF5F
uid                      Bob (der Baumeister) 
sub   rsa2048 2026-10-23 [A]
sub   rsa2048 2026-10-23 [E]


gpg/card> list

Reader ...........: Alcor Micro AU9540 00 00
Application ID ...: D27600012401030400050000DA260000
Application type .: OpenPGP
Version ..........: 3.4
Manufacturer .....: ZeitControl
Serial number ....: 0000DA26
Name of cardholder: [not set]
Language prefs ...: de
Salutation .......: 
URL of public key : [not set]
Login data .......: [not set]
Signature PIN ....: forced
Key attributes ...: rsa2048 rsa2048 rsa2048
Max. PIN lengths .: 64 64 64
PIN retry counter : 3 0 3
Signature counter : 4
KDF setting ......: off
Signature key ....: 2B3F FC72 7504 AFFA EF0C  50C0 80B6 62D7 27FE FF5F
      created ....: 2026-10-23 18:42:38
Encryption key....: 35CD 7AA9 CADB CA74 6103  C261 9C88 B267 0034 29CB
      created ....: 2026-10-23 18:42:38
Authentication key: 04C5 D0D4 E501 B90A 51BF  85FE B6C6 967B EFF5 5EF9
      created ....: 2026-10-23 18:42:38
General key info..: 
pub  rsa2048/80B662D727FEFF5F 2026-10-23 Bob (der Baumeister) 
sec>  rsa2048/80B662D727FEFF5F  created: 2026-10-23  expires: never     
                                card-no: 0005 0000DA26
ssb>  rsa2048/B6C6967BEFF55EF9  created: 2026-10-23  expires: never     
                                card-no: 0005 0000DA26
ssb>  rsa2048/9C88B267003429CB  created: 2026-10-23  expires: never     
                                card-no: 0005 0000DA26

gpg/card>

Fertig. Auf der Karte befinden sich nun je ein SchlĂŒsselpaar zum Signieren, Ver- und EntschlĂŒsseln und fĂŒr die Authentisierung (z.B. an einem SSH-Dienst). Ein Backup und ein Widerrufszertifikat wurden in folgenden Pfaden gespeichert:

  • Backup: .gnupg/sk_9C88B267003429CB.gpg
  • Widerrufszertifikat: .gnupg/openpgp-revocs.d/2B3FFC727504AFFAEF0C50C080B662D727FEFF5F.rev

Das Off-Card-Backup enthĂ€lt nur den Encryption Key, nicht aber den PrimĂ€rschlĂŒssel. Ich empfehle, beide Dateien sicher und offline aufzubewahren. Sie sollten nicht auf dem Host verbleiben, wo sie kompromittiert werden können. Die Schaltkreise auf der Smartcard verhindern, dass der geheime/private SchlĂŒssel von der Karte ausgelesen werden kann. So ist auch eine nachtrĂ€gliche Erstellung einer weiteren Sicherheitskopie nicht möglich. Achtung: Mit dem Off-Card-Backup können nicht alle SchlĂŒssel wiederhergestellt werden. Dies wird in meinen Augen im GnuPG HOWTO nicht deutlich.

Mir ist bei der Generierung aufgefallen, dass ich weder das Verfahren noch die SchlĂŒssellĂ€nge auswĂ€hlen konnte. Es wurde RSA 2048 Bit gewĂ€hlt. Das ist mir ehrlich gesagt zu kurz. Leider gibt weder gpg(1) noch das GnuPG Smartcard HOWTO Hinweise, ob sich die SchlĂŒssellĂ€nge beeinflussen lĂ€sst. Erst durch Suchen und Ausprobieren habe ich herausgefunden, dass man diese Parameter mit dem Admin-Befehl key-attr Ă€ndern kann. Der folgende Code-Block zeigt den Weg dorthin:

~]$ gpg --edit-card


gpg/card> admin
Admin commands are allowed

gpg/card> key-attr
Changing card key attribute for: Signature key
Please select what kind of key you want:
   (1) RSA
   (2) ECC
Your selection? 2
Please select which elliptic curve you want:
   (1) Curve 25519 *default*
   (4) NIST P-384
   (6) Brainpool P-256
Your selection? 
The card will now be re-configured to generate a key of type: ed25519
Note: There is no guarantee that the card supports the requested
      key type or size.  If the key generation does not succeed,
      please check the documentation of your card to see which
      key types and sizes are supported.
Changing card key attribute for: Encryption key
Please select what kind of key you want:
   (1) RSA
   (2) ECC
Your selection?

FĂŒr die folgenden Beispiele nutze ich jedoch weiterhin den bereits erstellten rsa2048-SchlĂŒssel.

Im SchlĂŒsselbund des Hosts werden die SchlĂŒssel wie folgt dargestellt:

~]$ gpg --list-keys
pub   rsa2048 2026-10-23 [SC]
      2B3FFC727504AFFAEF0C50C080B662D727FEFF5F
uid           [ultimate] Bob (der Baumeister) 
sub   rsa2048 2026-10-23 [A]
sub   rsa2048 2026-10-23 [E]

~]$ gpg --list-secret-keys
sec>  rsa2048 2026-10-23 [SC]
      2B3FFC727504AFFAEF0C50C080B662D727FEFF5F
      Card serial no. = 0005 0000DA26
uid           [ultimate] Bob (der Baumeister) 
ssb>  rsa2048 2026-10-23 [A]
ssb>  rsa2048 2026-10-23 [E]

Zuerst werden die öffentlichen SchlĂŒssel angezeigt, die im SchlĂŒsselbund des Hosts gespeichert sind. Ich empfehle, diese ebenfalls zu sichern und auf einem anderen Medium aufzubewahren. Gehen sie verloren, können sie nicht mithilfe der Smartcard rekonstruiert werden. Anschließend werden Informationen zu den privaten SchlĂŒsseln ausgegeben. Das ‚>‘ hinter den SchlĂŒsseln zeigt an, dass sich die geheimen/privaten SchlĂŒssel auf einer Smartcard befinden und nicht im SchlĂŒsselbund vorliegen.

Eine Datei signieren

SchlĂŒsseloperationen funktionieren wie gewohnt. Statt der Passphrase wird man nach der PIN der Smartcard gefragt. Im folgenden Beispiel signiere ich eine Textdatei, wobei ich explizit angebe, welche User-ID fĂŒr die Signatur benutzt werden soll. Anschließend verifiziere ich die Signatur:

~]$ gpg --sign --local-user bob@example.com datei
~]$ gpg --verify datei
datei      datei.gpg  
[jkastning@t14s ~]$ gpg --verify datei.gpg 
gpg: Signature made Fr 23 Okt 2026 21:31:44 CEST
gpg:                using RSA key 4384D92F686DC876A3CFF458E8AF43DE9E151FF3
gpg:                issuer "bob@example.com"
gpg: checking the trustdb
gpg: marginals needed: 3  completes needed: 1  trust model: pgp
gpg: depth: 0  valid:   2  signed:   1  trust: 0-, 0q, 0n, 0m, 0f, 2u
gpg: depth: 1  valid:   1  signed:   0  trust: 0-, 0q, 0n, 0m, 1f, 0u
gpg: next trustdb check due at 2030-06-22
gpg: Good signature from "Bob (der Baumeister) " [ultimate]

Die Karte auf Werkseinstellungen zurĂŒcksetzen

Soll das SchlĂŒsselmaterial von der Karte entfernt werden, z.B. weil man sie weitergeben möchte, kann sie wie folgt auf Werkseinstellungen zurĂŒckgesetzt werden:

~]$ gpg --edit-card

Reader ...........: Alcor Micro AU9540 00 00
Application ID ...: D27600012401030400050000DA260000
Application type .: OpenPGP
Version ..........: 3.4
Manufacturer .....: ZeitControl
Serial number ....: 0000DA26
Name of cardholder: [not set]
Language prefs ...: de
Salutation .......: 
URL of public key : [not set]
Login data .......: [not set]
Signature PIN ....: forced
Key attributes ...: rsa2048 rsa2048 rsa2048
Max. PIN lengths .: 64 64 64
PIN retry counter : 3 0 3
Signature counter : 5
KDF setting ......: off
Signature key ....: 4384 D92F 686D C876 A3CF  F458 E8AF 43DE 9E15 1FF3
      created ....: 2026-10-23 19:29:37
Encryption key....: 245E CD79 8DF9 D0FE 233B  9C95 D955 9262 22CF B708
      created ....: 2026-10-23 19:29:37
Authentication key: 7C86 CC37 9C74 776B 162E  AE31 FD5C 43DB 9DCD 233E
      created ....: 2026-10-23 19:29:37
General key info..: 
pub  rsa2048/E8AF43DE9E151FF3 2026-10-23 Bob (der Baumeister) 
sec>  rsa2048/E8AF43DE9E151FF3  created: 2026-10-23  expires: never     
                                card-no: 0005 0000DA26
ssb>  rsa2048/FD5C43DB9DCD233E  created: 2026-10-23  expires: never     
                                card-no: 0005 0000DA26
ssb>  rsa2048/D955926222CFB708  created: 2026-10-23  expires: never     
                                card-no: 0005 0000DA26

gpg/card> admin
Admin commands are allowed

gpg/card> factory-reset
gpg: OpenPGP card no. D27600012401030400050000DA260000 detected

gpg: Note: This command destroys all keys stored on the card!

Continue? (y/N) y
Really do a factory reset? (enter "yes") yes

gpg/card> list

Reader ...........: Alcor Micro AU9540 00 00
Application ID ...: D27600012401030400050000DA260000
Application type .: OpenPGP
Version ..........: 3.4
Manufacturer .....: ZeitControl
Serial number ....: 0000DA26
Name of cardholder: [not set]
Language prefs ...: de
Salutation .......: 
URL of public key : [not set]
Login data .......: [not set]
Signature PIN ....: forced
Key attributes ...: rsa2048 rsa2048 rsa2048
Max. PIN lengths .: 64 64 64
PIN retry counter : 3 0 3
Signature counter : 0
KDF setting ......: off
Signature key ....: [none]
Encryption key....: [none]
Authentication key: [none]
General key info..: [none]

gpg/card>

Bitte denkt dran, auch die entsprechenden SchlĂŒssel aus dem SchlĂŒsselbund eures Hosts zu entfernen. Damit ist der saubere Ausgangszustand wiederhergestellt.

Vorhandene SchlĂŒssel auf die Smartcard verschieben

Bitte erstellt ein Backup des .gnupg-Verzeichnisses, denn eure privaten SchlĂŒssel werden auf die Karte verschoben (nicht kopiert). Ihr könnt sie anschließend von der Karte nicht zurĂŒckholen.

Ich demonstriere hier, wie Beispiel-SchlĂŒssel auf die Karte verschoben werden und werfe anschließend alles weg. Der folgende Code-Block zeigt den Vorgang:

~]$ gpg --edit-key B5248E9B6E71B11BD9B979E996E2980D6CF4189E
gpg (GnuPG) 2.4.9; Copyright (C) 2025 g10 Code GmbH
This is free software: you are free to change and redistribute it.
There is NO WARRANTY, to the extent permitted by law.

Secret key is available.

gpg: checking the trustdb
gpg: marginals needed: 3  completes needed: 1  trust model: pgp
gpg: depth: 0  valid:   2  signed:   1  trust: 0-, 0q, 0n, 0m, 0f, 2u
gpg: depth: 1  valid:   1  signed:   0  trust: 0-, 0q, 0n, 0m, 1f, 0u
gpg: next trustdb check due at 2030-06-22
sec  brainpoolP256r1/96E2980D6CF4189E
     created: 2026-10-24  expires: never       usage: SC  
     trust: ultimate      validity: ultimate
ssb  brainpoolP256r1/2403FEED88DD3FE9
     created: 2026-10-24  expires: never       usage: E   
[ultimate] (1). Kim 

gpg> key 1

sec  brainpoolP256r1/96E2980D6CF4189E
     created: 2026-10-24  expires: never       usage: SC  
     trust: ultimate      validity: ultimate
ssb* brainpoolP256r1/2403FEED88DD3FE9
     created: 2026-10-24  expires: never       usage: E     
[ultimate] (1). Kim 

gpg> keytocard
Please select where to store the key:
   (2) Encryption key
Your selection? 2

sec  brainpoolP256r1/96E2980D6CF4189E
     created: 2026-10-24  expires: never       usage: SC  
     trust: ultimate      validity: ultimate
ssb* brainpoolP256r1/2403FEED88DD3FE9
     created: 2026-10-24  expires: never       usage: E     
[ultimate] (1). Kim 

Note: the local copy of the secret key will only be deleted with "save".
gpg> save

Ich habe zuvor lokal einen GPG-SchlĂŒssel mit dem Algorithmus Brainpool P-256 erstellt und anschließend den Encryption Key mit keytocard in den Encryption-Slot auf der Karte verschoben. Nicht im Code-Block zu sehen ist, wie ich den HauptschlĂŒssel in den Signatur-Slot der Karte verschoben habe. Die privaten SchlĂŒssel von Kim befinden sich nun auf der Karte, was sich mit gpg --card-status ĂŒberprĂŒfen lĂ€sst:

~]$ gpg --card-status
Reader ...........: Alcor Micro AU9540 00 00
Application ID ...: D27600012401030400050000DA260000
Application type .: OpenPGP
Version ..........: 3.4
Manufacturer .....: ZeitControl
Serial number ....: 0000DA26
Name of cardholder: [not set]
Language prefs ...: de
Salutation .......: 
URL of public key : [not set]
Login data .......: [not set]
Signature PIN ....: forced
Key attributes ...: brainpoolP256r1 brainpoolP256r1 rsa4096
Max. PIN lengths .: 64 64 64
PIN retry counter : 3 0 3
Signature counter : 0
KDF setting ......: off
Signature key ....: B524 8E9B 6E71 B11B D9B9  79E9 96E2 980D 6CF4 189E
      created ....: 2026-10-24 18:20:39
Encryption key....: 203F 7E4C 23A0 BB06 DB51  B3E9 2403 FEED 88DD 3FE9
      created ....: 2026-10-24 18:20:39
Authentication key: [none]
General key info..: pub  brainpoolP256r1/96E2980D6CF4189E 2026-10-24 Kim 
sec>  brainpoolP256r1/96E2980D6CF4189E  created: 2026-10-24  expires: never     
                                        card-no: 0005 0000DA26
ssb>  brainpoolP256r1/2403FEED88DD3FE9  created: 2026-10-24  expires: never     
                                        card-no: 0005 0000DA26
ssb   brainpoolP256r1/5B658E197413BAE0  created: 2026-10-24  expires: never

Die Ausgabe von gpg --list-secret-keys zeigt ebenfalls durch das ‚>‘-Zeichen an, dass die privaten SchlĂŒssel auf einer Smartcard liegen:

~]$ gpg --list-secret-keys
sec>  brainpoolP256r1 2026-10-24 [SC]
      B5248E9B6E71B11BD9B979E996E2980D6CF4189E
      Card serial no. = 0005 0000DA26
uid           [ultimate] Kim 
ssb>  brainpoolP256r1 2026-10-24 [E]

Tut euch selbst einen Gefallen und prĂŒft im Vorfeld, welche Algorithmen ihr fĂŒr eure SchlĂŒssel verwendet und welche von eurer Smartcard unterstĂŒtzt werden. Versucht ihr, SchlĂŒssel auf die Karte zu verschieben, die von der Smartcard nicht unterstĂŒtzt werden, schlĂ€gt dies mit kryptischen Fehlermeldungen fehl. Diese sind so irrefĂŒhrend, dass ich ein Sprachmodell um Rat bitten musste, um meinem Fehler auf die Spur zu kommen. Ich hatte zuerst versucht, SchlĂŒssel mit dem Algorithmus Curve 25519 auf die Karte zu verschieben. Dieser wird von der Karte nicht unterstĂŒtzt. Die Fehlermeldung behauptete jedoch, ich hĂ€tte die Admin-PIN falsch eingegeben.

Ähnliche Erfahrungen habe ich gemacht, als ich mit dem Befehl key-attr die Einstellungen fĂŒr die Key-Slots auf Parameter Ă€ndern wollte, welche von der Karte nicht unterstĂŒtzt werden. Auch hier deutete die Fehlermeldung auf eine falsche Admin-PIN hin.

Fazit

Mit 22,00 Euro zzgl. Versandkosten ist die OpenPGP Smart Card V3.4 + MiFare DESFire erschwinglich, sieht schick aus und passt gut ins Portemonnaie. DarĂŒber hinaus passt sie selbstverstĂ€ndlich auch gut in die Smartcard-Leser, die in vielen ThinkPad-Modellen (und ebenfalls in Business-Laptops anderer Hersteller) verbaut sind.

GnuPG-Dokumentation und -Howto sind zum Thema Smartcard alt und lĂŒckenhaft. Es bedarf eines gewissen technischen Interesses und Durchhaltewillens, um hier bis ans Ziel zu kommen. Aus meiner Sicht ist dies klar ein Nischenthema fĂŒr Nerds und Menschen, die zur Nutzung dieser Technologie gezwungen sind.

Ich selbst bevorzuge, ein Offline-Backup meiner SchlĂŒssel sicher aufzubewahren und vorhandene SchlĂŒssel auf die Smartcard zu verschieben. Denn so kann ich meine GnuPG-Konfiguration wiederherstellen, falls die Smartcard kaputtgeht oder ich zukĂŒnftig ein EndgerĂ€t ohne Smartcard-Slot verwende.

Links zu verwandten BeitrÀgen

22. Oktober 2026

Jedes Jahr erscheinen 1000 neue Linux-Distributionen. Ist das die Voraussetzung fĂŒr ein Einhorn, oder sind es verschwendete Ressourcen?


Ist euch das auch aufgefallen? Beim tÀglichen Durchstreifen meines Newsfeeds, sehe ich fast jeden Tag neue Linux-Distributionen. Damit meine ich nicht neue Versionen von bekannten Distros, sondern Ersterscheinungen. Warum ist das so, wer braucht das, wer steckt dahinter?

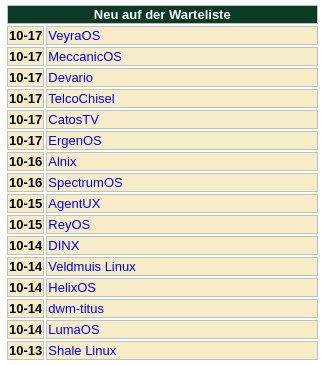
Um meinen Eindruck zu quantifizieren, habe ich im Internet nach Neuerscheinungen von Distributionen im Jahr 2026 gesucht. Dabei fand ich nur einzelne Berichte, die kein Gesamtbild abgaben. Auch mit einer KI-Suche konnte ich keine befriedigende Liste erstellen. Einen Hinweis findet man bei Distrowatch. Dort gibt es (ganz unten links) eine Warteliste von Distros, die noch nicht in den Bestand aufgenommen wurden:

Diese neuen Distros sind mit einem Datum versehen, so dass man auf die Neuerscheinungen im Jahr hochrechnen kann. Die Liste deckt 5 Tage ab, in denen 16 Distros in die Warteliste aufgenommen wurden. Das ergibt ca. 3 neue Distros pro Tag. Auf ein Jahr gerechnet, sind das mehr als 1000 Neuerscheinungen.

GrundsÀtzlich ist Vielfalt in der Distro-Welt eine tolle Sache. Jeder soll sich seine Distribution basteln, wie sie ihr gefÀllt. Dann sei aber die Frage nach der Nachhaltigkeit erlaubt. Was soll die Community mit 1000 Eintagsfliegen anfangen? Wo liegt der Nutzen, wo ist die Nachhaltigkeit? Alle Entwickler:innen, die in der Lage sind, eine eigene Distribution auf die Beine zu stellen, könnten bei den etablierten Projekten mitarbeiten, um deren QualitÀt und Nachhaltigkeit zu sichern.

Basis-Distributionen

Wenn man ĂŒber Distributionen schreibt, lohnt sich ein Blick auf den Stammbaum. Obwohl es tausende Distros gibt, stehen 99 % davon auf den Schultern von Giganten, den Basis-Distributionen. Viele davon bestehen seit den AnfĂ€ngen von GNU/Linux, als da wĂ€ren (sortiert nach Entstehungsjahr):

  • Slackware – 1993
  • Debian – 1993
  • SUSE – 1994
  • Gentoo – 2000
  • Arch Linux – 2002
  • Fedora Linux – 2003
  • NixOS – 2003
  • Alpine Linux – 2005
  • Void Linux – 2008
  • KaOS – 2013
  • Solus – 2015

Ohne es geprĂŒft zu haben, behaupte ich, dass die meisten anderen Distributionen auf Debian und Arch Linux aufbauen. Eine interessante Kennziffer wĂ€re die Anzahl an Personen, die bei den Distros mitarbeiten. Mir ist es nicht gelungen, fĂŒr die oben genannten Projekte verlĂ€ssliche Zahlen zu finden. Lediglich beim Debian-Projekt werden 1045 stimmberechtigte Entwickler:innen genannt.

Die Neuerscheinungen

Um die Neulinge aus diesem Jahr beurteilen zu können, habe ich mir zufÀllig drei Distributionen herausgegriffen.

ErgenOS

ErgenOS ist eine unabhÀngige, auf Arch Linux basierende Distribution, die auf GNOME, Btrfs-Wiederherstellung und einem grafischen Installationsprogramm aufbaut. Sie nutzt die Arch-Repositories und das Rolling-Release-Modell und ergÀnzt diese um einen eigenen Installationsablauf, Systemstandardwerte und eine Wiederherstellungskonfiguration. Das Projekt hat einen Kontributor.

LumaOS

LumaOS ist eine Wayland-orientierte Linux-Distribution, die auf dem scrollbaren Kachel-Compositor „Niri“ basiert. Geschwindigkeit, Eleganz und eine Ästhetik, die an den Weiten des Weltraums erinnert – zu einem stimmigen Ganzen vereint. Diese Distro basiert auf Ubuntu LTS. Das Projekt hat einen Kontributor.

ReyOS

ReyOS ist eine ruhige, zuverlĂ€ssige KDE-Plasma-Linux-Distribution auf Arch-Basis: einfach genug, dass auch ein Neuling sie installieren, nutzen und aktualisieren kann, ohne zum Linux-Administrator werden zu mĂŒssen, und leistungsstark genug, dass ein erfahrener Nutzer niemals in seiner Freiheit eingeschrĂ€nkt wird. Das Projekt hat zwei Kontributoren.

Fazit

Diese drei zufÀllig ausgewÀhlten Neuerscheinungen bestÀtigen meine These: zwei bauen auf Arch und eine auf Ubuntu (also Debian) auf. Diese Distributionen stammen von Einzelpersonen; es gibt keine Entwickler-Community dahinter. Dem kann man entgegnen, dass Ian Murdock im August 1993 auch alleine mit Debian angefangen hat. Ein weiteres Beispiel ist der Rising Star am Distro-Himmel: CachyOS gibt es erst seit drei Jahren, befindet sich aber seit zwei Jahren unter den Top-Ten der beliebtesten Linux-Distributionen. Das Kernteam von CachyOS besteht aus 13 Personen. 

Was haltet ihr von der Distroschwemme? Sind viele Neuerscheinungen (1000 pro Jahr) ein Segen fĂŒr den Linux-Markt, weil sich dadurch die Wahrscheinlichkeit fĂŒr Perlen erhöht? Oder sind das verschwendete Ressourcen, die ihre Ideen und Leistungen besser in die Verbesserung von etablierten Distributionen stecken sollten?

Ich persönlich halte eine Mischung von beidem fĂŒr den besten Weg. 1000 Eintagsfliegen pro Jahr sind zu viele, aber wenn aus der Nummer 785 ein Einhorn wird, möchte ich das nicht verpassen.

Titelbild: https://commons.wikimedia.org/wiki/Tsunami?uselang=de#/media/File:Tsunami_by_hokusai_19th_century.jpg

Quelle: https://distrowatch.com/


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns ĂŒber die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag ĂŒber das Formular auf unserer Webseite ein.

21. Oktober 2026

Die MZLA Technologies Corporation hat mit Thunderbird 158.0.1 ein Sicherheits-Update seines Open Source E-Mail-Clients fĂŒr Windows, Apple macOS und Linux veröffentlicht.

Neuerungen von Thunderbird 158.0.1

Mit Thunderbird 158.0.1 hat die MZLA Technologies Corporation ein Update fĂŒr seinen Open Source E-Mail-Client veröffentlicht. Die neue Version behebt mehrere Sicherheitsprobleme. Außerdem wurde ein Darstellungsproblem bei Verwendung von Drittanbieter-Themes korrigiert.

Der Beitrag Sicherheits-Update Thunderbird 158.0.1 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

Nach einem Test in einer virtuellen Maschine habe ich den Release Candidate von openSUSE Leap 16.1 auf einem Laptop installiert. Hier mein Bericht.


Ich stand vor der Aufgabe, einen Laptop fĂŒr die Aufbewahrung in der Schule vorzubereiten - den will ich nĂ€mlich nicht dauernd hin- und herschleppen. Bedeutet fĂŒr mich: Gesicherte Updates, wenig Pflege, VollverschlĂŒsselung (full disk encryption, FDE). Nach meinen schlechten Erfahrungen mit Debian und debian-basierten Distributionen und da Solus ja wöchentliche Updates erhĂ€lt (≠ wenig Pflege), fiel meine Wahl auf openSUSE Leap. Das Release von 16.1 soll am 03.11. stattfinden, also lohnt es sich jetzt nicht wirklich, 16.0 zu installieren, nur um dann in nicht mal einem Monat ein Upgrade durchzufĂŒhren. Folglich "muss" der Release Candidate herhalten. Schauen wir mal, was passiert! 😋

Plan

Folgendes ist als Ziel geplant bzw. soll geprĂŒft werden, ob es geht:

  1. openSUSE Leap 16.1 installieren
  2. VollverschlĂŒsselung fĂŒr NVMe und SSD (/home auf SSD)
  3. EntschlĂŒsselung per TPM
  4. LXQt mit Wayfire (Wayland) als OberflÀche
  5. Apps vornehmlich als Flatpaks, um diese aktuell zu halten. Vor allem fĂŒr LibreOffice ist das in Hinblick auf KompatibilitĂ€t mit OOXML besser.
  6. FunktionsfÀhigkeit des Grafiktablets und Zuordnung zum korrekten Bildschirm
  7. Ton muss per HDMI auf einfache Weise ausgegeben werden können

Manches davon scheint trivial, aber der Teufel steckt im Detail.

Ich wĂ€hle die Variante ohne immutable Ansatz. Erstens kenne ich mich damit nicht gut aus, zweitens gibt es LXQt nicht als Auswahl als Desktop bei der Installation. D.h. ich mĂŒsste dann nach der Installation mit transactional-updates arbeiten usw. und dann kann ich mir auch das immutable sparen - soweit meine aktuelle Einstellung. Dazu brauche ich flatpak-builder, den Flatpak empfiehlt von den Repositories der Distribution zu installieren.

Installation der Distribution

Ich bitte um Entschuldigung fĂŒr die teilweise schlechten Bilder. Ein paar Optionen gibt es in der VM nicht (bzw. ich weiß nicht, wie man diese provoziert), sodass hier Fotos vom realen Installer auf realer Hardware herhalten mĂŒssen.

Die Installation ist soweit recht unspektakulÀr. Man lÀdt zuerst die ISO von der Webseite herunter; bei mir das Offline-Image. Das Online-Image hat keine anderen Optionen, soweit ich sehen konnte.

Wir wÀhlen Leap 16.1 und "Standard" aus, akzeptieren die Lizenzbestimmungen.
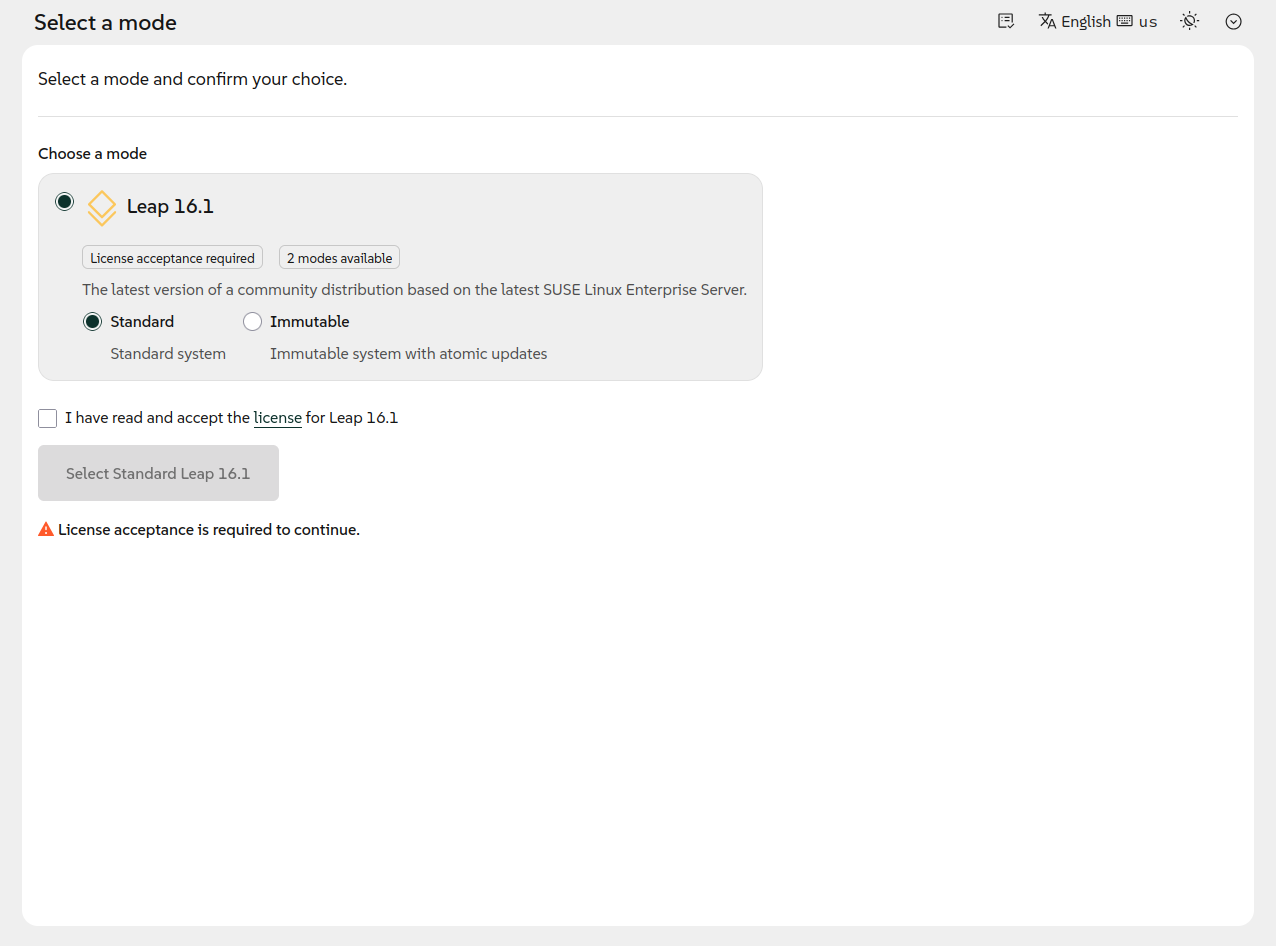
Dann können wir die einzelnen Aspekte der Installation bearbeiten. Hierbei mĂŒssen wir in jedem Schritt wieder auf "Installation" oben klicken, um auf den Überblick zu gelangen. 😑
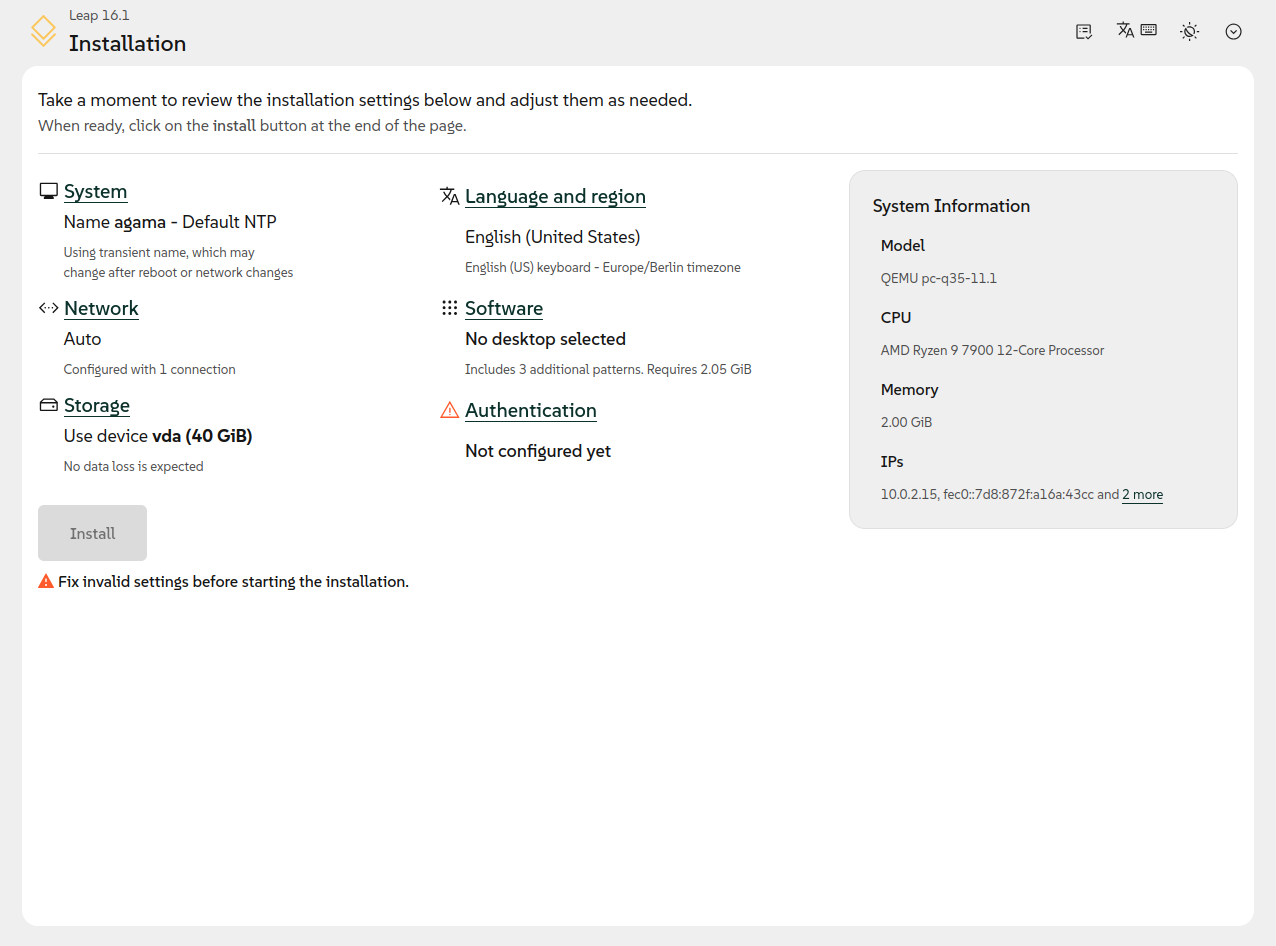
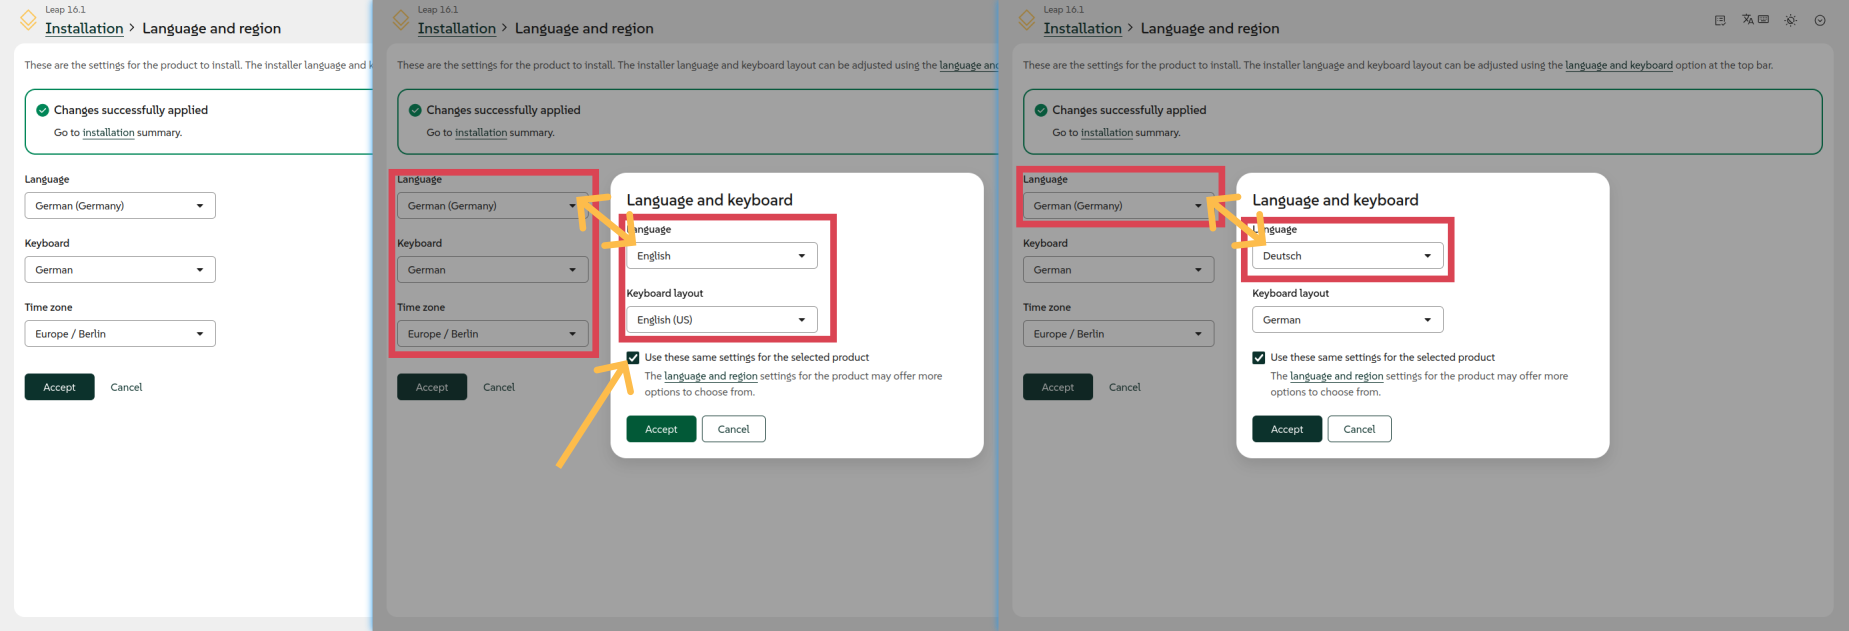
Tipp: WĂ€hlt oben rechts die Sprache und Eingabe-Einstellungen auf Deutsch (bzw. eure Sprache). Leider wird fĂŒr den Installer Agama nicht das ausgewĂ€hlt, was man fĂŒr die Installation selbst bei Sprache einstellt. Andersrum aber schon!... vorausgesetzt man wĂ€hlt es an... Kurios: Ein mal heißt die Sprache "German", einmal "Deutsch":
Wichtig: Beim Speichermedium auf jeden Fall drauf achten, dass "/" genĂŒgend Platz bekommt! Ich musste openSUSE 2x installieren, weil er beim ersten mal <40GB fĂŒr "/" reserviert hat. đŸ˜€ Das ist natĂŒrlich viel zu wenig, vor allem da openSUSE Btrfs benutzt, das Snapshots generiert. FĂŒr /home auf meiner zweiten Festplatte hat openSUSE Xfs eingerichtet. Da ich mich nicht wirklich mit Dateisystemen auskenne, habe ich das mal so gelassen.

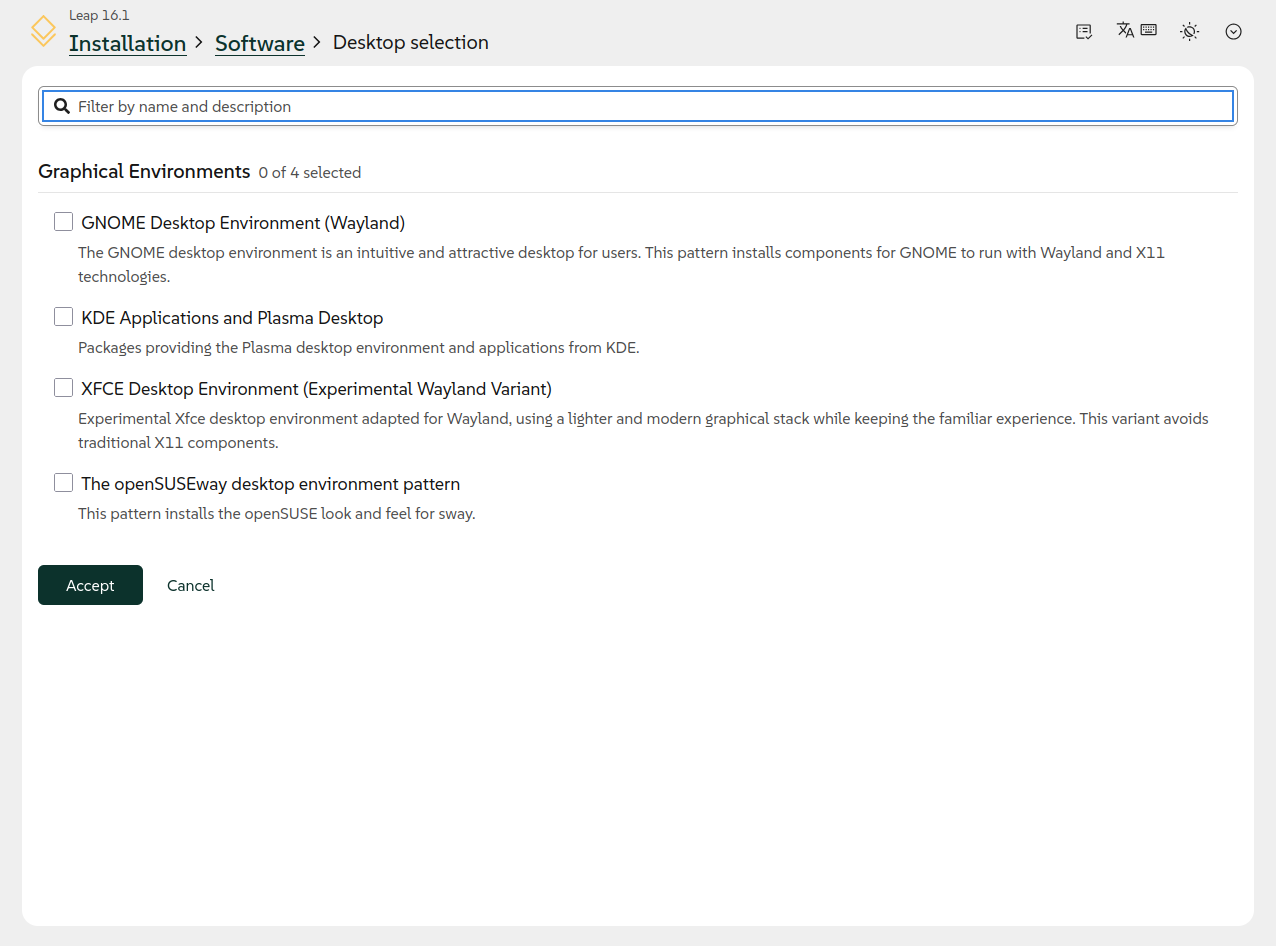
Ich wĂ€hle KDE als Desktop-OberflĂ€che, werde diese aber nachher mit LXQt ersetzen/ergĂ€nzen. Da LXQt auch auf Qt aufbaut und ein paar der KDE Frameworks nutzt, ist das fĂŒr mich eine passende Kombination.

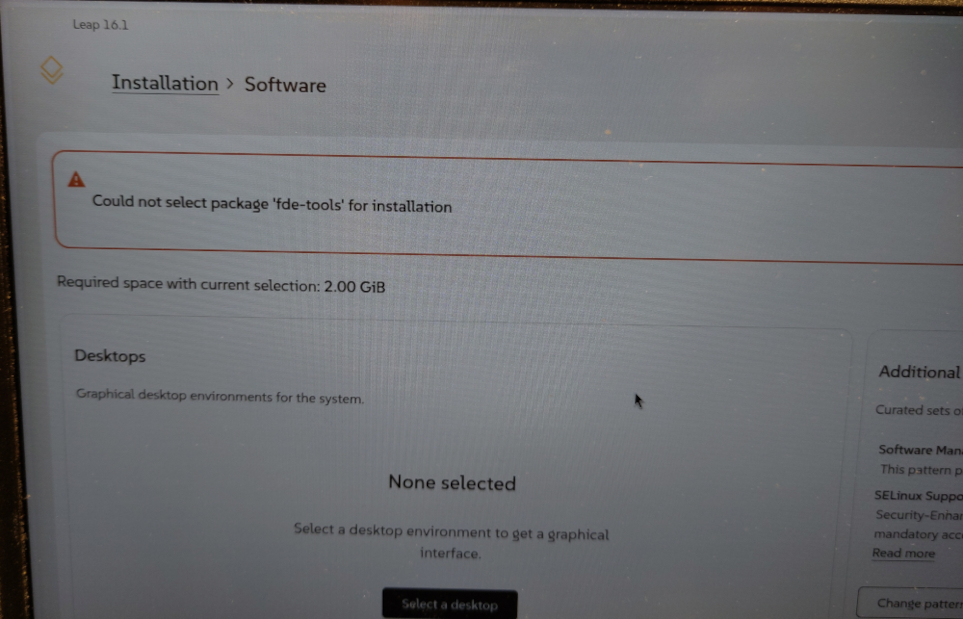
Spannend fĂŒr mich: Ich kann zwar die TPM-VerschlĂŒsselung anwĂ€hlen, aber der Warnhinweis sagt mir, dass die fde-tools nicht verfĂŒgbar sind. Bedeutet, ich muss mich darum spĂ€ter kĂŒmmern, und das trotz Internetverbindung per WLAN! Sehr Ă€rgerlich! Die TPM-EntschlĂŒsselung musste ich folglich abwĂ€hlen.

Wir haben bei der Authentifizierung die Wahl:

  1. Administratorbenutzer (mit und ohne SSH-SchlĂŒssel) erstellen
  2. Öffentlichen SSH-SchlĂŒssel (fĂŒr Root-Benutzer) hinzufĂŒgen
  3. Root-Benutzer mit Passwort erstellen

Ich wÀhle einen Administratorbenutzer mit Passwort und deaktiviere die Anmeldung per Root (Standard). Theoretisch kann man sich damit aussperren, wenn die Platte voll lÀuft, aber mir ist das noch nie passiert.
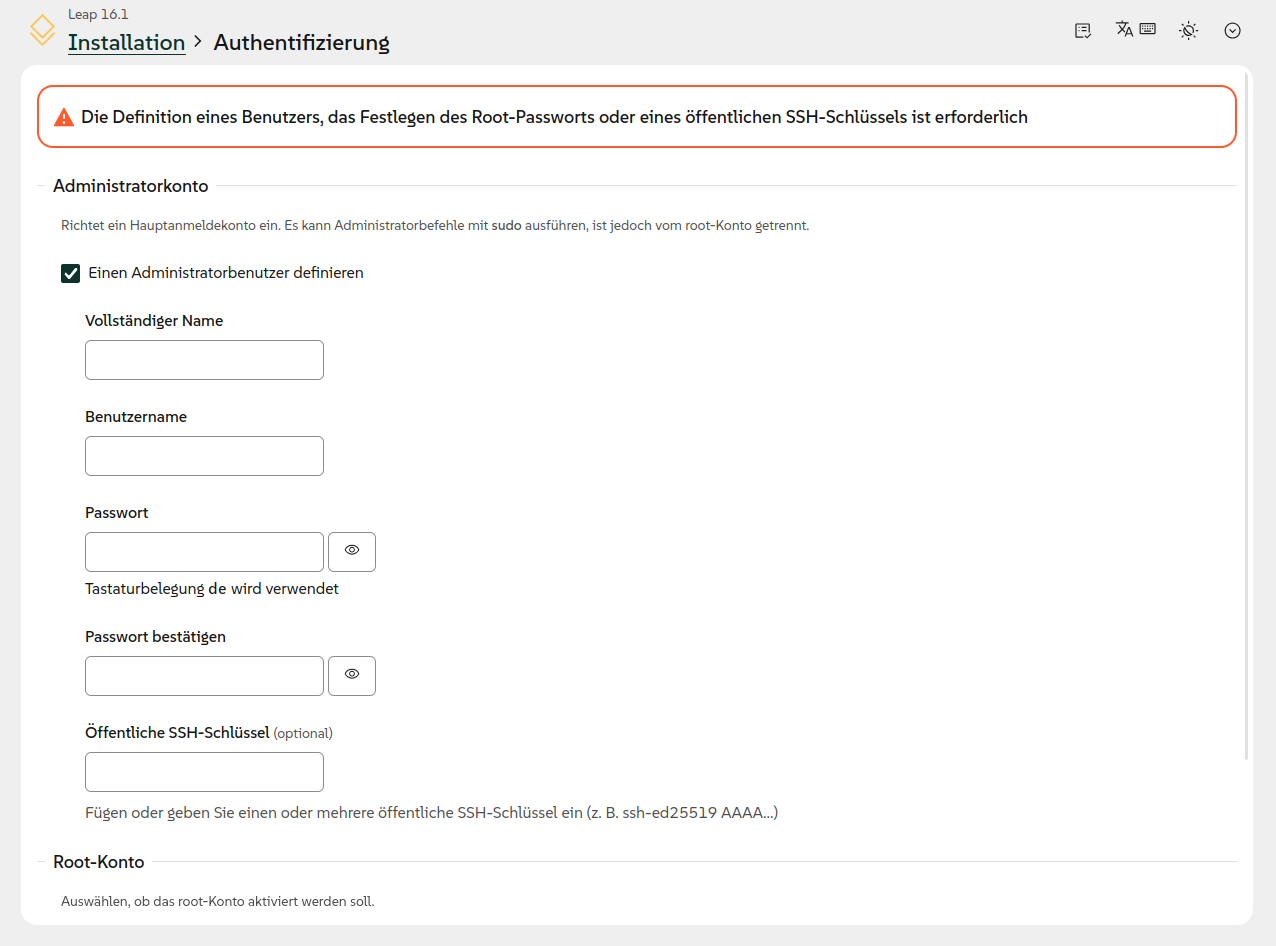
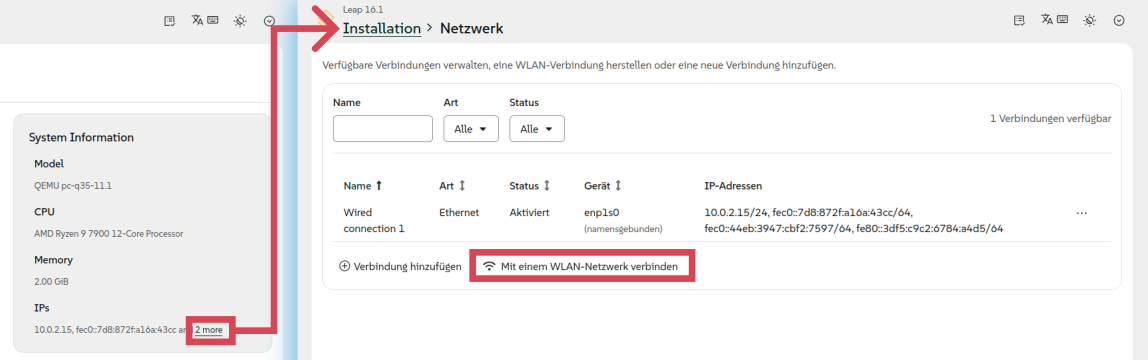
Hinweis: VerfĂŒgbare WLANs kann man ĂŒber Netzwerk oder "2 more" bei der Angabe der IP-Adresse(n) hinzufĂŒgen:

Post-Install

Der erste Schritt nach der Installation sind natĂŒrlich die Updates. Da es ein RC ist, gibt es davon doch einige. Wir machen also:

sudo zypper ref
sudo zypper up

zypper ist die Paketverwaltung von openSUSE, die in meinen Augen auch sehr gut ist; "ref" bedeutet "refresh [der Paketlisten]"; "up" bedeutet "upgrade". Wobei ich mir nicht sicher bin, ob "up" nicht auch ein "ref" mit macht... đŸ€” Anschließend starte ich das System neu. Das muss man nicht nach jedem Update machen, aber am Anfang halte ich es fĂŒr sinnvoll. Speziell wenn der Kernel aktualisiert wird, lohnt es sich.

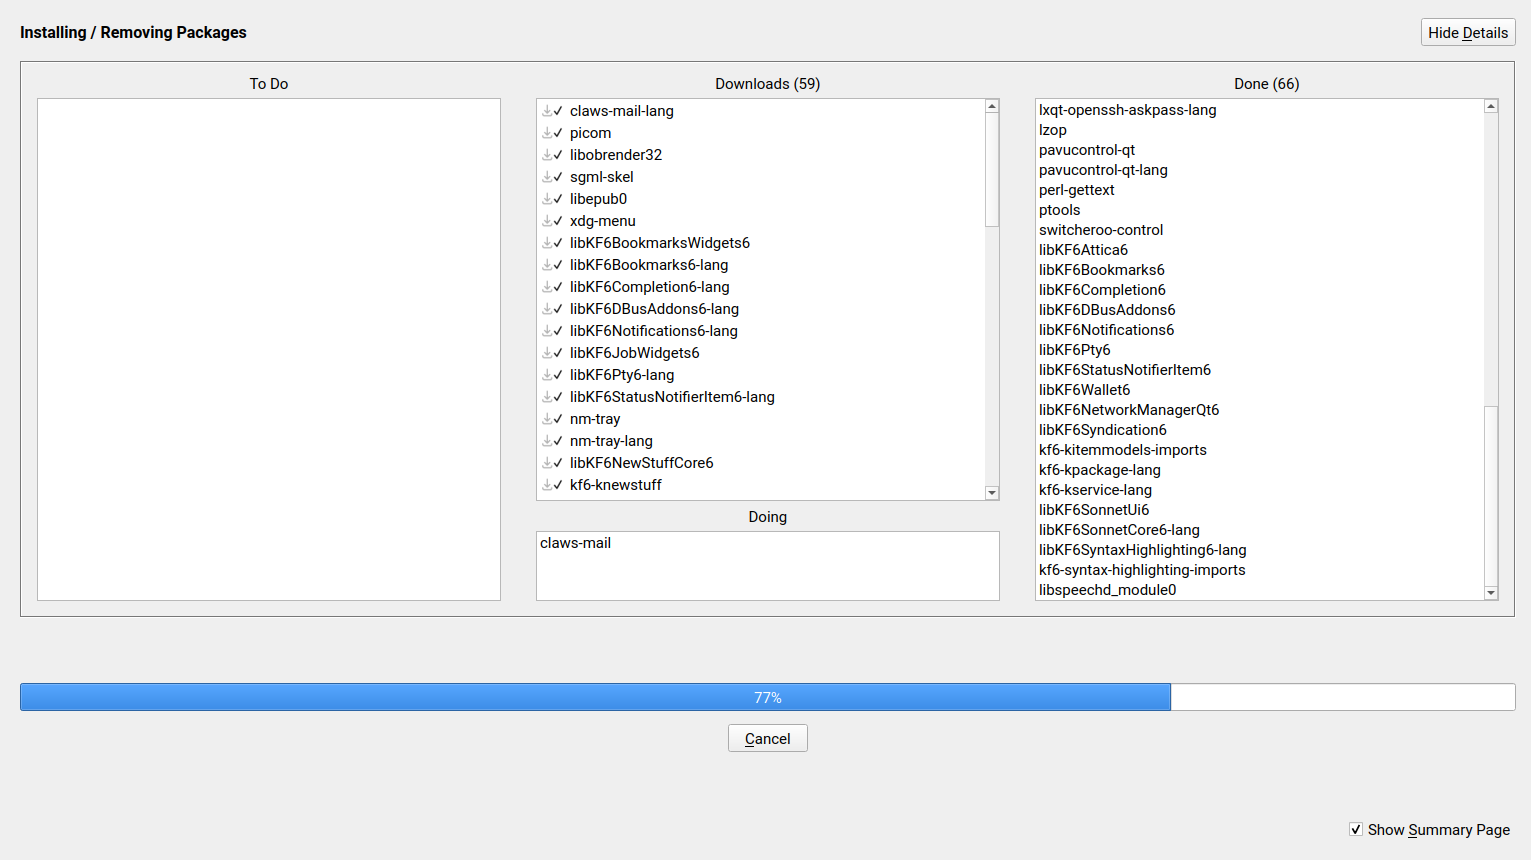
Anschließend benutze ich den grafischen Paketmanager Myrlyn. Dieser löst seit openSUSE 16 den Paket-Manager-Teil von YaST ab und ist mit Qt6 geschrieben - also mit einem aktuellen Software-Stack. Myrlyn wie YaST vorher auch hat einen Reiter "Patterns" bzw. "Schemata". In diesen werden Pakete sortiert aufgelistet bspw. passend fĂŒr KDE, XFCE aber auch LXQt. Die fĂŒr LXQt notwendigen bzw. passenden Pakete habe ich mir dort bezogen. Man klickt auf das KĂ€stchen es jeweiligen Pakets, dieses wird zu einem "+" und per Klick auf "Accept" bzw. "Annehmen" werden die Pakete heruntergeladen und installiert. Als Wayland-Compositor habe ich Wayfire gewĂ€hlt. Es ist recht leichtgewichtig, bietet aber bspw. IPC-Anbindung, sodass TastaturkĂŒrzel und weiteres funktionieren.

Schön finde ich die grafische Darstellung des Prozesses.
ZusĂ€tzlich habe ich mir Flatpak mit dem Flathub-Repository eingerichtet. DarĂŒber beziehe ich (aktuellere oder "fehlende") Pakete, aber auch meine Notenverwaltung installiere ich ĂŒber flatpak-builder, das ich ebenfalls installiert habe. Zu den "Pflicht-Programmen" fĂŒr mich zĂ€hlen unter anderem:

  1. PDF Arranger (solange Imprint noch nicht verfĂŒgbar ist)
  2. LibreWolf
  3. Chromium (fĂŒr Schulwebseiten, kein Kommentar...)
  4. Xournal++
  5. KeePassXC (+ Flatpak-Browser-Fix)
  6. (GNOME) Vaults
  7. Kile + Texlive

TPM-EntschlĂŒsselung

openSUSE hat die fde-tools in den Repositories. Dieses Werkzeug kommt von ALP und kĂŒmmert sich eine vereinfachte Ent-/Versiegelung von TPM. Wenn ich das richtig vestehe: Damit soll man also bspw. die Passwörter zur VerschlĂŒsselung im TPM versiegeln können. Dadurch muss man diese nicht mehr eintragen. Die Sicherheit ist insofern weiter gewĂ€hrleistet, dass nur die Kombination aus Platte + TPM die Passwörter hergibt. Sie liegen also nicht "frei rum".

Die Seite auf Github beschreibt das Vorgehen zum GlĂŒck gut, wenn auch auf Englisch.

Hinweis: Alle Befehle mĂŒssen als root oder ĂŒber sudo ausgefĂŒhrt werden. Ich spare mir das in den Listings.

ZunĂ€chst prĂŒfen wir, ob ein TPM vorhanden und erreichbar ist.

fdectl tpm-present

Über

fdectl tpm-disable
fdectl tpm-enable

können wir das TPM (de-)aktivieren. Und ĂŒber

fdectl tpm-wipe

können wir eingetragene SchlĂŒssel löschen.

Anmerkungen:

  1. Jetzt wird es etwas "experimentell", weil ich mir nicht sicher bin, ob ich alles richtig verstanden habe. Wichtig ist: Die folgenden Maßnahmen haben nichts "kaputt" gemacht, aber die EntschlĂŒsselung per TPM hat bei mir nicht vollstĂ€ndig funktioniert.
  2. Da die EntschlĂŒsselung der Swap-Partition ĂŒber TPM nicht funktionieren wollte, habe ich versucht, die Swap-Partition zu deaktivieren und durch ein Swapfile zu ersetzen. Und das obwohl beim EinfĂŒgen der SchlĂŒssel (siehe unten) die entsprechende Partition immer mit gelistet wurde. Leider hat auch das nicht funktioniert.

ZunĂ€chst tragen wir alle GerĂ€te ein, fĂŒr die ein SchlĂŒssel im TPM hinterlegt werden soll. Das geschieht in der Datei /etc/sysconfig/fde-tools . Dort gibt es einen Eintrag namens 

# Specify the devices to be managed by fdectl
# NOTE: Those devices must use the same recovery password.
FDE_DEVS=""

Welche Devices tragen wir da ein? Quasi alle, die ein cr_... unter sich haben. Per lsblk kann man sich alle Blockdevices aka Platten, Partitionen,... anzeigen lassen. Bei mir sieht das so aus:

$ lsblk
sda           8:0    0 465,8G  0 disk  
└─sda1        8:1    0 465,8G  0 part  
  └─cr_home 254:2    0 465,7G  0 crypt /home
nvme0n1     259:0    0 238,5G  0 disk  
├─nvme0n1p1 259:1    0   512M  0 part  /boot/efi
├─nvme0n1p2 259:2    0   236G  0 part  
│ └─cr_root 254:0    0   236G  0 crypt /var
│                                      (...)
└─nvme0n1p3 259:3    0     2G  0 part  
  └─cr_swap 254:1    0     2G  0 crypt 

Ich brauche also nvme0n1p2 und sda1, jeweils mit einem /dev/ vornedran. nvme0n1p3 ist die Swap-Partition, mit der es nicht geklappt hat, egal, ob sie da gelistet war oder nicht.

# Specify the devices to be managed by fdectl
# NOTE: Those devices must use the same recovery password.
FDE_DEVS="/dev/nvme0n1p2 /dev/sda1"

Anschließend reicht ein

$ fdectl regenerate-key

Das lĂ€uft dann durch, wobei der Output mir zu lang war, um ihn hier abzulichten. Schließlich werden Grub, / und /home per TPM ohne Eingabe des Passworts entschlĂŒsselt.

Anmerkung: openSUSE ist die einzige mir bisher begegnete Distribution, die standardmĂ€ĂŸig bei FDE auch den Grub mit verschlĂŒsselt.

Grafiktablet-Test

Zusammenfassung: Anschließen. Geht.

... Leider nicht die Zuordnung des Stifts zum entsprechenden Display. Das lĂ€sst sich ĂŒber Wayfire aber zum GlĂŒck beheben! Und zwar garnicht so kompliziert, wie ich mir das vorgestellt habe. Die Schritte:

Schritt 1: Identifizieren des korrekten Bildschirms

via:

wlr-randr

oder alternativ das grafische Programm WDisplays. Bei mir ist das HDMI-A-1.

Schritt 2: Herausfinden des Namens des Stifts

Dies schauen wir mittels libinput nach, fĂŒr das ich zuerst das Paket "libinput-tools" installieren musste.

sudo libinput list-devices | grep "Device"

An der Stelle heißt es suchen... Wir brauchen wirklich nur diesen "Namen" inklusive Leerzeichen etc.. Bei mir: "Wacom One Pen Display 13 Pen".

Schritt 3: Eintragen in Wayfire

Leider gibt es keine (mir bekannte) GUI dafĂŒr. Das heißt wir mĂŒssen die wayfire.ini bearbeiten, die fĂŒr LXQt hier liegt: ~/.config/lxqt/wayland/lxqt-wayfire.ini . Immerhin brauchen wir dafĂŒr keine Root-Rechte, sodass das hier reicht:

nano ~/.config/lxqt/wayland/lxqt-wayfire.ini

Dort tragen wir folgenden Code ein:

[input-device:DEVICE NAME]
output = OUTPUT

FĂŒr mich also:

[input-device:Wacom One Pen Display 13 Pen]
output = HDMI-A-1

Anschließend musste ich den Wacom-Bildschirm ein mal aus- und einschalten und dann ging es - schwierig, hier ein Beweisbild dafĂŒr zu zeigen. Glaubt es mir einfach. 😅

Hinweis: Das geht nur so lange gut, wie derselbe HDMI-Anschluss genutzt wird. Zumindest war das bei mir so. Denn ein anderer HDMI-Anschluss bekommt einen anderen Namen.

HDMI- + Ton-Test

Zu meiner Überraschung: Anschließen -> geht. đŸ‘ïž

Fazit

Ein Check der Liste zeigt:

  1. openSUSE Leap 16.1 installieren ✅
  2. VollverschlĂŒsselung fĂŒr NVMe und SSD (/home auf SSD) ✅
  3. EntschlĂŒsselung per TPM ❌
  4. LXQt mit Wayfire (Wayland) als OberflĂ€che ✅
  5. Apps vornehmlich als Flatpaks, um diese aktuell zu halten. Vor allem fĂŒr LibreOffice ist das in Hinblick auf KompatibilitĂ€t mit OOXML besser. ✅
  6. FunktionsfĂ€higkeit des Grafiktablets und Zuordnung zum korrekten Bildschirm ✅
  7. Ton muss per HDMI auf einfache Weise ausgegeben werden können ✅

Probleme, die ich noch bemerkt habe:

  • nm-tray existiert nach Start zwei mal - beide reagieren aber nicht auf Linksklick, sodass ich keine WLANs oder VPNs auswĂ€hlen kann. Hier musste ich mit "env QT_QPA_PLATFORM=xcb nm-tray" einen Umweg gehen.
  • Qt-Flatpaks ĂŒbernehmen nicht das global gesetzte Theme.

openSUSE Leap 16.1 bleibt bei mir auf jeden Fall auf der Platte. Es lĂ€uft stabil und macht das, was ich von ihm will. Die VollverschlĂŒsselung und gute Performanz erfreuen mich. LXQt in Version 2.4 ist gut gereift, ist und bleibt aber ein System, das man anpassen wollen muss. Aber soweit ich das Projekt verstehe, ist das auch so gewollt. đŸ‘ïž

Quellen

  1. https://get.opensuse.org/leap/16.1/
  2. https://github.com/openSUSE/fde-tools
  3. https://github.com/shundhammer/myrlyn 
  4. https://flathub.org/de/setup/openSUSE 
  5. https://en.opensuse.org/SDB:Partitioning#Creating_a_btrfs_swapfile
  6. https://codeberg.org/sockenklaus/keepassxc-flatpak-browser-fix 

GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns ĂŒber die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag ĂŒber das Formular auf unserer Webseite ein.

20. Oktober 2026

Mozilla hat mit Firefox 158.0.1 ein Korrektur- und Sicherheits-Update veröffentlicht. Dieser Artikel beschreibt die Änderungen des neuesten Updates.

Download Mozilla Firefox 158.0.1

Mit dem Update auf Firefox 158.0.1 behebt Mozilla mehrere SicherheitslĂŒcken. Zwei davon stuft Mozilla als hohes Risiko ein.

Außerdem reagiert Mozilla auf die Kompromittierung privater SchlĂŒssel von acht Zwischenzertifikaten der Zertifizierungsstelle eMudhra. Mozilla hatte die betroffenen Zertifikate bereits am 17. Oktober ĂŒber seine zentrale Zertifikatssperrliste OneCRL gesperrt. Innerhalb von weniger als drei Stunden nach Eingang der Meldung war die Verteilung fĂŒr Firefox-Nutzer mit Standardeinstellungen abgeschlossen. DafĂŒr war weder ein Firefox-Update noch ein Neustart des Browsers notwendig. Firefox 158.0.1 enthĂ€lt die aktualisierte Sperrliste zusĂ€tzlich direkt und schĂŒtzt damit auch Nutzer, bei denen die Verteilung ĂŒber die sogenannten Remote Settings beispielsweise durch Unternehmensrichtlinien deaktiviert oder aufgrund der Netzwerkumgebung nicht möglich ist.

DarĂŒber hinaus behebt Firefox 158.0.1 ein Problem, durch welches Websites beim Markieren von Text unerwartet an den Seitenanfang springen konnten.

Unter Windows konnte Firefox beim Drucken oder Speichern einer Seite als PDF abstĂŒrzen, wenn gleichzeitig ein Screenreader oder eine andere assistive Technologie ausgefĂŒhrt wurde.

Unter Linux wurden Fenster bei Verwendung mehrerer Bildschirme unter UmstÀnden auf dem falschen Bildschirm geöffnet.

Eine weitere Korrektur betrifft das in Firefox integrierte VPN, welches sich fĂŒr manche Nutzer nicht aktivieren ließ.

Unter macOS konnten Dateien, die aus anderen Anwendungen in Firefox gezogen wurden, nicht auf der Website abgelegt werden.

Bei bestimmten Bildern im JPEG XL-Format wurden halbtransparente Bereiche zu dunkel dargestellt.

Eine Verbesserung der Barrierefreiheit betrifft die klassische Lesezeichen-Sidebar. Screenreader erkannten deren Lesezeichen-Baumstruktur unter UmstÀnden nicht korrekt.

Außerdem wurde ein Problem in der JavaScript-Engine behoben, durch welches das wiederholte dynamische Importieren von Modulen zu einem stetig wachsenden Speicherverbrauch fĂŒhren konnte.

Weitere Korrekturen betreffen mögliche AbstĂŒrze beim Programmstart. Dazu zĂ€hlt ein Problem beim Laden interner JavaScript-Module, welches unter anderem die Drittanbieter-Lösung „PWAs for Firefox“ betraf. Unter Windows wurden außerdem Schutzmaßnahmen gegen StartabstĂŒrze implementiert, die durch unterschiedliche Versionen interner Programmdateien nach einem fehlgeschlagenen Update entstehen konnten. Eine weitere potenzielle Absturzursache in Zusammenhang mit Service Workern wurde ebenfalls behoben.

Der Beitrag Mozilla veröffentlicht Sicherheits-Update Firefox 158.0.1 erschien zuerst auf soeren-hentzschel.at.

19. Oktober 2026

Mozilla hat Version 2.40 seiner VPN-Clients fĂŒr das Mozilla VPN veröffentlicht.

Mit dem Mozilla VPN bietet Mozilla in Zusammenarbeit mit Mullvad sein eigenes Virtual Private Network an und verspricht neben einer sehr einfachen Bedienung eine durch das moderne und schlanke WireGuard-Protokoll schnelle Performance, Sicherheit sowie PrivatsphÀre: Weder werden Nutzungsdaten geloggt noch mit einer externen Analysefirma zusammengearbeitet, um Nutzungsprofile zu erstellen.

Jetzt Mozilla VPN nutzen

Die Neuerungen vom Mozilla VPN 2.40

Das Update auf das Mozilla VPN 2.40 bringt keine großen Neuerungen, sondern fokussiert sich auf Fehlerbehebungen und Verbesserungen unter der Haube.

Der Beitrag Mozilla VPN 2.40 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

18. Oktober 2026

Mozilla hat eine Partnerschaft mit der Anschutz Entertainment Group geschlossen. Neben Werbung fĂŒr Firefox an Berliner VeranstaltungsstĂ€tten gehört dazu auch ein eigener Einlass fĂŒr Nutzer von Firefox.

Seit diesem Monat ist Firefox rund um die Uber Arena, die Uber Eats Music Hall und den Uber Platz in Berlin prĂ€sent. Die von Mozilla angekĂŒndigte Partnerschaft mit der Anschutz Entertainment Group, kurz AEG, startet zur Konzertsaison sowie wĂ€hrend der laufenden Basketball- und Eishockeysaison. Auch das Firefox-Maskottchen Kit soll vor Ort anzutreffen sein.

FĂŒr Besucher der Uber Arena gibt es dabei einen konkreten Vorteil: Wer Firefox auf seinem Smartphone installiert hat, kann die sogenannte „Firefox Fast Lane” nutzen und damit die regulĂ€re Warteschlange umgehen. Wer den Browser noch nicht installiert hat, findet direkt an diesem Einlass einen QR-Code zum Download von Firefox.

Firefox-Maskottchen Kit

Nachdem Mozilla im Sommer bereits eine Partnerschaft mit dem walisischen Fußballverein Wrexham AFC als Trikot-Sponsor angekĂŒndigt hatte, folgt damit eine weitere Marketing-Aktion außerhalb des Internets, dieses Mal in Deutschland.

Der Beitrag Firefox-Nutzer können Warteschlange an Berliner Uber Arena umgehen erschien zuerst auf soeren-hentzschel.at.

17. Oktober 2026

Am 09.10.26 hat der Kernel-Entwickler Sasha Levin einen Patch veröffentlicht der in der Dokumentation die Verpflichtung entfernt, dass man einen Hinweis erstellen muss, wenn man LLM zum Erstellen eines Patches verwendet hat. Daraus hat sich natĂŒrlich eine Diskussion entwickelt, an der sich auch Linus Torvalds beteiligt hat.

Torvalds ist ja dafĂŒr bekannt, dass er seine Meinung unmissverstĂ€ndlich wiedergibt. So auch in diesem Fall.

On Tue, 13 Oct 2026 at 13:16, Laurent Pinchart laurent.pinchart@ideasonboard.com wrote:

What this is about is setting our expectations, telling what we want and what we don’t want.

No. What you are about is something entirely different. It has nothing to do with “expectations”, and it has everything to do with your hangups.

I don’t understand this whole idiotic concept of “don’t use AI for X”.

Here’s a new rule just for you: don’t use compilers for any of your kernel submissions.

Because if you can’t show that you really understand what the machine is actually doing by writing your code in assembler, then I don’t want to see your code contribution. You clearly aren’t competent if you can’t write it that way.

And btw, you had better not use an editor to write that commit message either.

Because I need you to show me that you can actually write a good commit message without using tools that make it easy to backspace and hide the mistakes you made while typing.

Ok?

Because otherwise those tool-assisted commits of yours clearly aren’t showing that you know what you are doing.

Do you not see how UTTERLY STUPID those kinds of rules would be?

So no. We’re not going to make stupid rules that say “you can’t use tools for X”.

The kind of expectations I have is that people do their best and I expect people to understand what they are doing.

But that understanding has very little to do with what tools they use.

And quite honestly, in my experience, the people I respect and call intelligent are not the ones that shy away from using new and interesting tools.

               Linus

Und irgendwie hat er meiner Meinung nach recht.

LLM sind Werkzeuge. Und Werkzeuge sind nicht generell gut oder schlecht. Es kommt immer auf den jeweiligen Nutzer an. Ja mit LLM wird viel Mist gebaut. Oder sollte ich sagen erstellt? Aber eben nicht nur. Hugo und Leafwiki wÀren beispielsweise zwei Projekte, die ich selbst nutze und die trotz der Verwendung von LLM gut funktionieren. Genauso wie ich Tools nutze die keine LLM nutzen und mir schon Probleme bereitet haben.

Ja, aber was ist mit der Lizenz? Vor dieser Gefahr wird schon seit es LLM gibt, gewarnt. Ja was ist damit? Welchen Unterschied macht es, wenn jemand einen Pull Request mit einem LLM erstellt hat oder wenn diese Person einen Pull Request erstellt hat und in diesem Code von beispielsweise Stack Overflow ĂŒbernommen hat, ohne die Lizenz zu kennen oder diese zu berĂŒcksichtigen? Aus meiner Sicht keinen. In beiden FĂ€llen ist derjenige der den Pull Request erstellt hat verantwortlich. Genauso wie er dafĂŒr verantwortlich ist, dass sein Beitrag zu einem Projekt funktioniert.

14. Oktober 2026

Die MZLA Technologies Corporation hat mit Thunderbird 158 eine neue Version seines Open Source E-Mail-Clients fĂŒr Windows, Apple macOS und Linux veröffentlicht.

Neuerungen von Thunderbird 158

Mit Thunderbird 158 hat die MZLA Technologies Corporation ein Update fĂŒr seinen Open Source E-Mail-Client veröffentlicht. Die neue Version verbessert die Reaktionsgeschwindigkeit der Schnellfilterleiste. Ansonsten gab es auch wieder eine ganze Reihe von Verbesserungen unter der Haube und Fehlerkorrekturen, welche sich wie immer in den Release Notes (engl.) nachlesen lassen. Auch SicherheitslĂŒcken wurden im neuesten Update wieder behoben.

Der Beitrag Thunderbird 158 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

13. Oktober 2026

Mozilla hat Firefox 158 fĂŒr Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen.

Download Mozilla Firefox fĂŒr Microsoft Windows, Apple macOS und Linux

Eigene Hintergrundbilder fĂŒr Firefox-Startseite

Neben der Auswahl eines mitgelieferten Hintergrundbildes fĂŒr die Firefox-Startseite besteht schon lĂ€nger die Möglichkeit, ein eigenes Bild zu verwenden. Bislang wurde mit der Auswahl eines eigenen Bildes ein bereits vorher gespeichertes Bild ĂŒberschrieben. Ab sofort behĂ€lt Firefox eigene Bilder, sodass Nutzer ihre eigene Kategorie befĂŒllen können, um daraus dann je nach Bedarf und Laune das Bild auswĂ€hlen zu können.

Firefox unterstĂŒtzt JPEG XL (JXL)

JPEG-XL, oder kurz: JXL, ist ein Bildformat, welches anderen Bildformaten in vielen Aspekten ĂŒberlegen ist. Mit JPEG XL sind gegenĂŒber aktuell unterstĂŒtzten Bildformaten, einschließlich WebP, aber weniger gegenĂŒber AVIF, weitere Reduzierungen der DateigrĂ¶ĂŸen bei gleichbleibender QualitĂ€t oder höhere QualitĂ€t ohne Erhöhung der DateigrĂ¶ĂŸen von Bildern möglich sind.

Sonstige Neuerungen von Firefox 158

Die Sync-Promotion im AnwendungsmenĂŒ fĂŒr Nutzer, die noch keine Synchronisation nutzen, wurde kompakter gestaltet und lĂ€sst sich vom Benutzer jetzt auf Wunsch entfernen.

Firefox erstellt nun barrierefreiere PDF-Dateien, wenn eine Seite als PDF gespeichert wird, sowie beim Drucken unter macOS und Linux. Mit der verbesserten Implementierung werden auch verschiedene Probleme bei der Darstellung von PDF-Dateien behoben, wie beispielsweise fehlende mathematische Symbole.

Firefox rundet die Scrollpositionen nicht mehr auf ganze Bildschirmpixel auf. Das Scrollen verlĂ€uft nun flĂŒssiger und prĂ€ziser, insbesondere auf hochauflösenden Bildschirmen oder wenn eine Seite vergrĂ¶ĂŸert ist.

Die Übersetzungsfunktion von Firefox unterstĂŒtzt ab sofort auch die Sprachen Albanisch, Weißrussisch sowie Filipino.

Die Reihenfolge der Sidebar-Tools wurde angepasst. Außerdem wurde die Chronik-Sidebar um die Option erweitert, die EintrĂ€ge nach der Anzahl der Besuche zu sortieren.

Bei Tabs, die in einer geteilten Ansicht geöffnet sind, lassen sich nun auch die Tabs bei Klick leicht außerhalb der Kanten auswĂ€hlen, um Fitt’s Law gerecht zu werden, wie es bei regulĂ€ren Tabs auch der Fall ist.

Wenn man in einem sogenannten Intelligenten Fenster in ein Formularfeld klickt oder die Option „Aus Quellen ausfĂŒllen“ auswĂ€hlt, schlĂ€gt Firefox nun Daten vor, die auf relevanten geöffneten Tabs und gespeicherten Daten fĂŒr die automatische AusfĂŒllung basieren. Diese Neuerung wird schrittweise ausgerollt.

Die Seite about:pdf#features zeigt eine Übersicht von Funktionen an, die Firefox als PDF-Betrachter anbietet.

Auch in Firefox 158 wurden wieder mehrere SicherheitslĂŒcken geschlossen. Alleine aus GrĂŒnden der Sicherheit ist ein Update auf Firefox 158 daher fĂŒr alle Nutzer dringend empfohlen.

DarĂŒber hinaus gab es diverse Korrekturen und Optimierungen, welche in den offiziellen Release Notes nĂ€her beschrieben werden. Eine Korrektur in Firefox 158 ist, dass gespeicherte Tab-Gruppen nicht lĂ€nger verloren gehen sollten, wenn der Browser abstĂŒrzt.

Verbesserungen der Webplattform lassen sich in den MDN web docs nachlesen.

Der Beitrag Mozilla veröffentlicht Firefox 158 erschien zuerst auf soeren-hentzschel.at.

12. Oktober 2026

Mozilla hat Firefox Enterprise vorgestellt. Damit können Unternehmen und andere Organisationen Firefox zentral verwalten, die Weitergabe von Daten einschrĂ€nken und Regeln fĂŒr die Nutzung von KI festlegen. Professioneller Support ist ebenfalls enthalten.

Mit Firefox Enterprise erweitert Mozilla sein Angebot fĂŒr Unternehmen und andere Organisationen. Dieses richtet sich vor allem an diejenigen, die besondere Anforderungen an Sicherheit und Datenschutz haben und mehr Kontrolle darĂŒber benötigen, wie der Browser im Arbeitsalltag genutzt wird.

Firefox auf eigener Infrastruktur verwalten

HerzstĂŒck von Firefox Enterprise ist eine Verwaltungskonsole, welche auf der eigenen IT-Infrastruktur betrieben wird. DarĂŒber können Administratoren Einstellungen und Zugriffsrechte fĂŒr die gesamte Organisation, einzelne Gruppen oder bestimmte Nutzer festlegen. Auch Erweiterungen und deren Zugriffsrechte lassen sich zentral steuern.

Dabei entscheidet die Organisation selbst, wo Verwaltungsdaten, Richtlinien und Telemetrie gespeichert werden und welche externen Dienste Firefox kontaktieren darf. FĂŒr die Verwaltung ist sie damit nicht auf eine von Mozilla betriebene Infrastruktur angewiesen.

Vorhandene Systeme zur Anmeldung und SicherheitsĂŒberwachung können eingebunden werden. Beispielsweise lĂ€sst sich der Zugriff davon abhĂ€ngig machen, wer sich anmeldet und ob das verwendete GerĂ€t die Sicherheitsanforderungen erfĂŒllt. Browserereignisse und Änderungen durch Administratoren können an bestehende SIEM-Systeme zur zentralen SicherheitsĂŒberwachung ĂŒbermittelt werden.

Auch Mitarbeiter und externe Partner können von firmeneigenen oder privaten GerĂ€ten auf bestimmte interne Webanwendungen zugreifen. Dabei lĂ€sst sich der Zugriff auf einzelne Anwendungen begrenzen, ohne das gesamte Unternehmensnetzwerk zugĂ€nglich zu machen. FĂŒr solche AnwendungsfĂ€lle soll Firefox Enterprise den Bedarf an VPN-Verbindungen oder virtuellen Desktops reduzieren.

Datenweitergabe und KI-Nutzung einschrÀnken

Firefox Enterprise enthĂ€lt Funktionen zur sogenannten Data Loss Prevention, kurz DLP. Damit lĂ€sst sich beispielsweise festlegen, dass auf bestimmten Domains keine Dateien hochgeladen oder Inhalte per Kopieren und EinfĂŒgen ĂŒbertragen werden dĂŒrfen. Je nach Regel kann Firefox eine Warnung anzeigen oder die Aktion blockieren. Auch Downloads lassen sich auf diese Weise kontrollieren. Bereits eingesetzte DLP-Lösungen können ebenfalls eingebunden werden.

FĂŒr KI-Dienste können Organisationen festlegen, welche erlaubt, eingeschrĂ€nkt oder gesperrt sind. Die KI-Funktionen des Browsers lassen sich auch vollstĂ€ndig deaktivieren. So können Unternehmen beispielsweise verhindern, dass vertrauliche Informationen ĂŒber nicht freigegebene KI-Dienste weitergegeben werden.

Über den „Lockdown Mode” können festgelegte Websites in einer besonders abgesicherten Browserumgebung geöffnet werden. Dabei lassen sich unter anderem Downloads, die Zwischenablage, Entwicklerwerkzeuge und bestimmte Web-APIs einschrĂ€nken. Die Verarbeitung erfolgt direkt im Browser, ohne die Inhalte auf einem entfernten Server rendern zu mĂŒssen. Außerdem nennt Mozilla zentral verwaltete Sicherheitsupdates als Bestandteil des Angebots.

Abonnement inklusive Support

Firefox Enterprise ist ein kostenpflichtiges Angebot im Abonnement. Enthalten ist der Standard-Tarif von Firefox Professional Support. DarĂŒber erhalten IT-Teams direkten Zugang zu Firefox-Experten bei Mozilla, definierte Reaktionszeiten und UnterstĂŒtzung bei Einrichtung, Richtlinien und Updates.

Ein optionaler Premium-Tarif bietet unter anderem einen festen technischen Ansprechpartner und regelmĂ€ĂŸige Abstimmungstermine. Wer den regulĂ€ren Firefox im Unternehmen einsetzt, kann Firefox Professional Support auch separat buchen.

Konkrete Preise nennt Mozilla nicht. Interessierte Organisationen können eine Demo anfordern oder den Vertrieb kontaktieren.

Zum Start ist Firefox Enterprise europaweit verfĂŒgbar. Der Vertrieb konzentriert sich zunĂ€chst auf Deutschland, Österreich, die Schweiz und Frankreich. Weitere MĂ€rkte sollen folgen.

Auch Thunderbird Enterprise geplant

Mozilla arbeitet außerdem an Thunderbird Enterprise. DarĂŒber sollen kĂŒnftig auch E-Mails, Kalender und Kontakte ĂŒber die Verwaltungskonsole von Firefox Enterprise zentral verwaltet werden können. Einen Veröffentlichungstermin gibt es dafĂŒr noch nicht.

Der Beitrag Firefox Enterprise: Mozilla bringt neues Angebot fĂŒr Unternehmen erschien zuerst auf soeren-hentzschel.at.

7. Oktober 2026

Die MZLA Technologies Corporation hat mit Thunderbird 24 ein Update fĂŒr die Android-Version seines E-Mail-Clients veröffentlicht.

Download Thunderbird fĂŒr Android

Die MZLA Technologies Corporation hat Thunderbird 24 fĂŒr Android veröffentlicht. Thunderbird fĂŒr Android unterstĂŒtzt jetzt HTML in Signaturen. Bei E-Mails mit mehreren Teilnehmern fragt Thunderbird nach Klick auf den Antworten-Button, ob man allen Teilnehmern oder nur dem Absender antworten möchte. Dazu kommt eine ganze Reihe kleinerer Verbesserungen und Korrekturen.

Der Beitrag Thunderbird 24 fĂŒr Android veröffentlicht erschien zuerst auf soeren-hentzschel.at.

6. Oktober 2026

Mozilla hat mit Firefox 157.0.1 ein Korrektur- und Sicherheits-Update veröffentlicht. Dieser Artikel beschreibt die Änderungen des neuesten Updates.

Download Mozilla Firefox 157.0.1

Mit dem Update auf Firefox 157.0.1 behebt Mozilla eine als moderat eingestufte SicherheitslĂŒcke.

Es war fĂŒr manche Nutzer nicht möglich, mittels Maus-Steuerung von der Lesezeichen- oder Chatbot-Sidebar auf eine andere Sidebar zu wechseln.

Auf Windows wurde wĂ€hrend des Onboardings fĂŒr neue Benutzer die Option „Aus Sicherung wiederherstellen“ nicht angezeigt.

Downloads unter macOS schlugen fehl, wenn Firefox so eingestellt war, dass nach dem Speicherort fĂŒr Dateien gefragt wird, aber keine Berechtigung fĂŒr den Zugriff auf den Ordner „Downloads“ erteilt war.

Der Beitrag Mozilla veröffentlicht Sicherheits-Update Firefox 157.0.1 erschien zuerst auf soeren-hentzschel.at.

Archiv Ältere Artikel finden sich im Archiv Archiv